
- Zeit
- 0 ms
- Speicher
- 0.0 MB
- SQL
- +6
Über
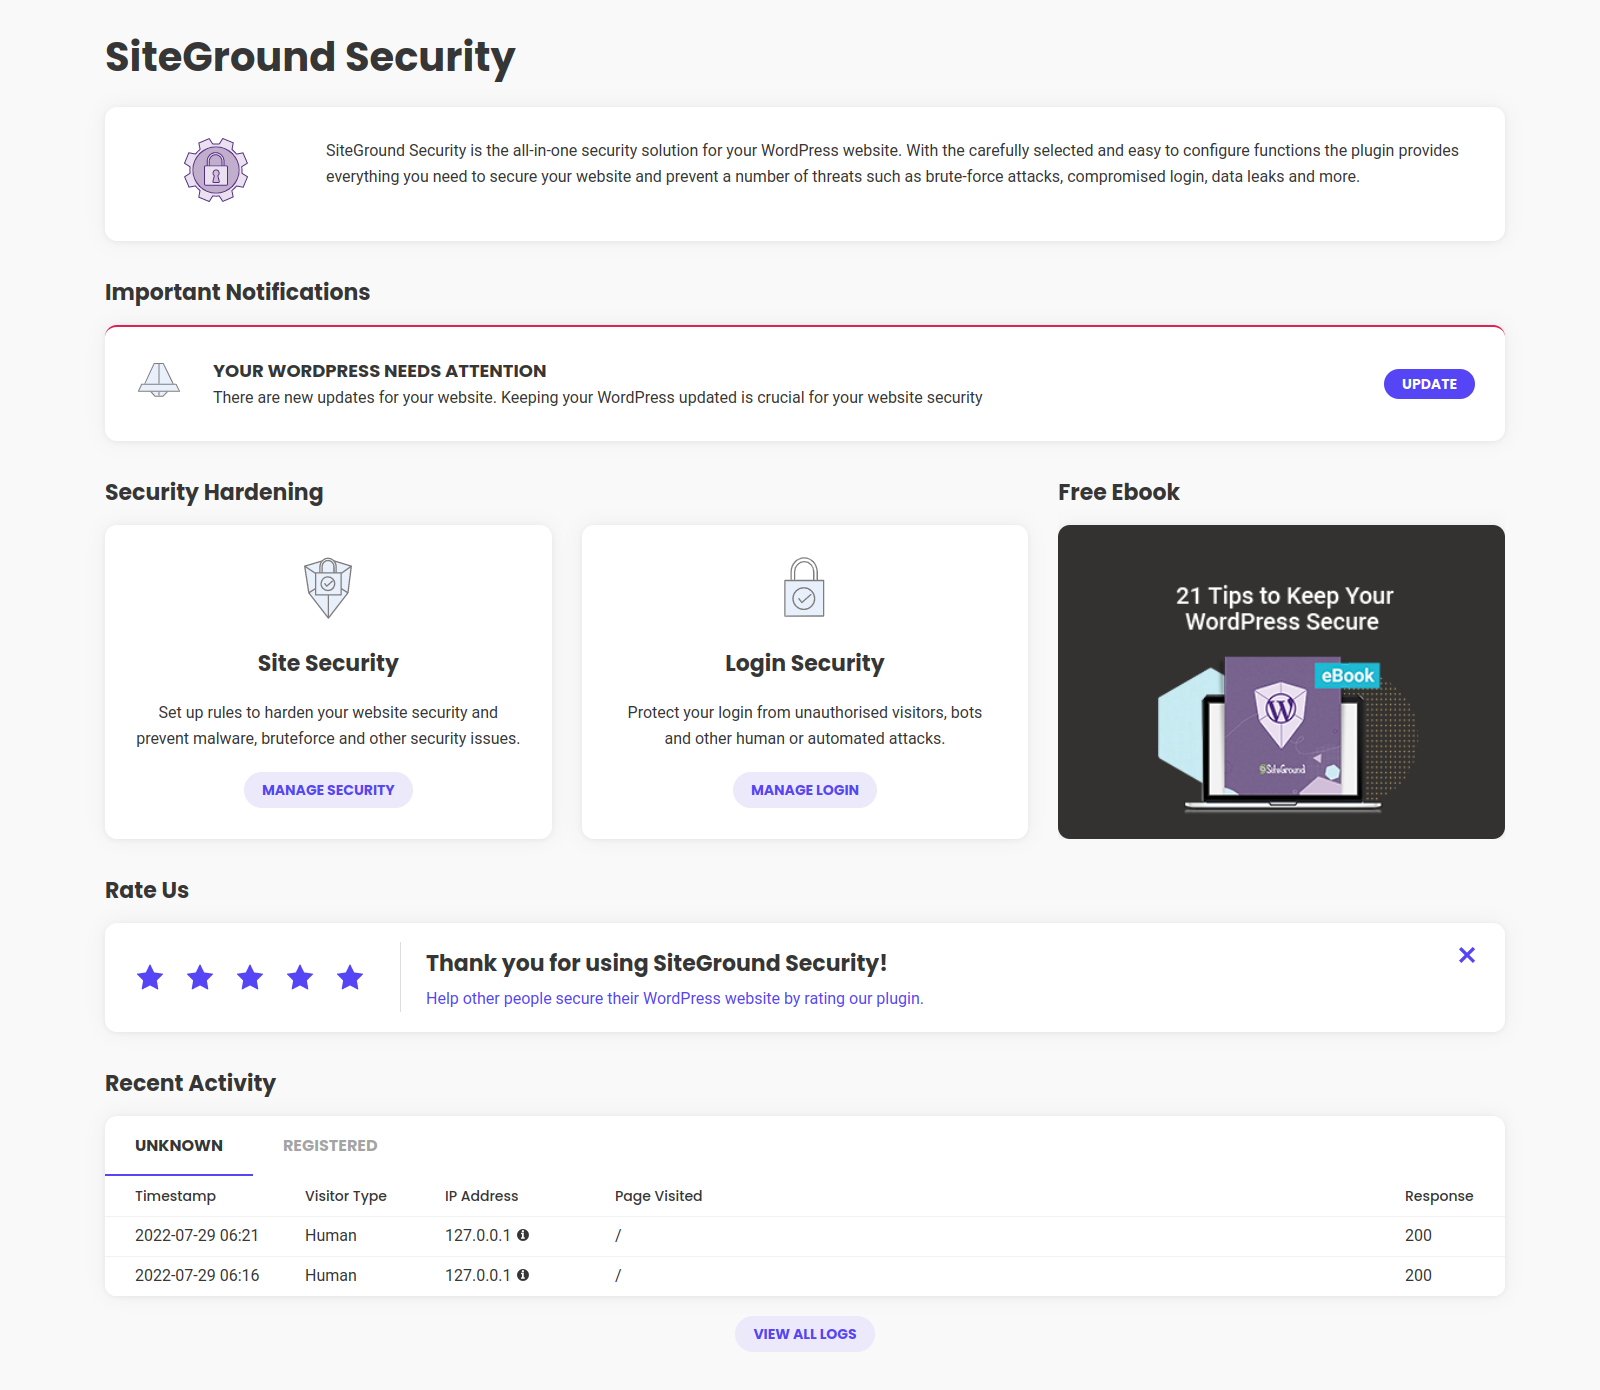
Schützen Sie Ihre Website mit wenigen Klicks vor einer Reihe von Sicherheitsverletzungen, einschließlich Brute-Force-Angriffen, Malware-Bedrohungen und Bots, mit unserem kostenlosen WordPress-Sicherheits-Plugin – Security Optimizer.
Überwachen Sie die Sicherheit Ihrer Website proaktiv, um verdächtige Aktivitäten zu erkennen, und ergreifen Sie sofortige Maßnahmen, um Ihre Website zu schützen und weiteren Schaden zu verhindern – mit diesen wichtigen Funktionen:
Entwickelt von den Website-Sicherheitsexperten von >SiteGround und von über 900.000 Webmastern wegen seines robusten Sicherheitsschildes und seiner Benutzerfreundlichkeit zum Schutz von WordPress-Anwendungen vor möglichen Angriffen auf jeder Hosting-Plattform geschätzt.
Mehr lesen Weniger anzeigen
Monster Awards 2022: Best WordPress Security Plugin 🥇
Monster Awards 2021: Best WordPress Security Plugin 🥇
Entdecken Sie in unserem Security Optimizer-Tutorial die Vielzahl der Funktionen und schöpfen Sie das volle Potenzial unseres Sicherheits-Plugins aus.
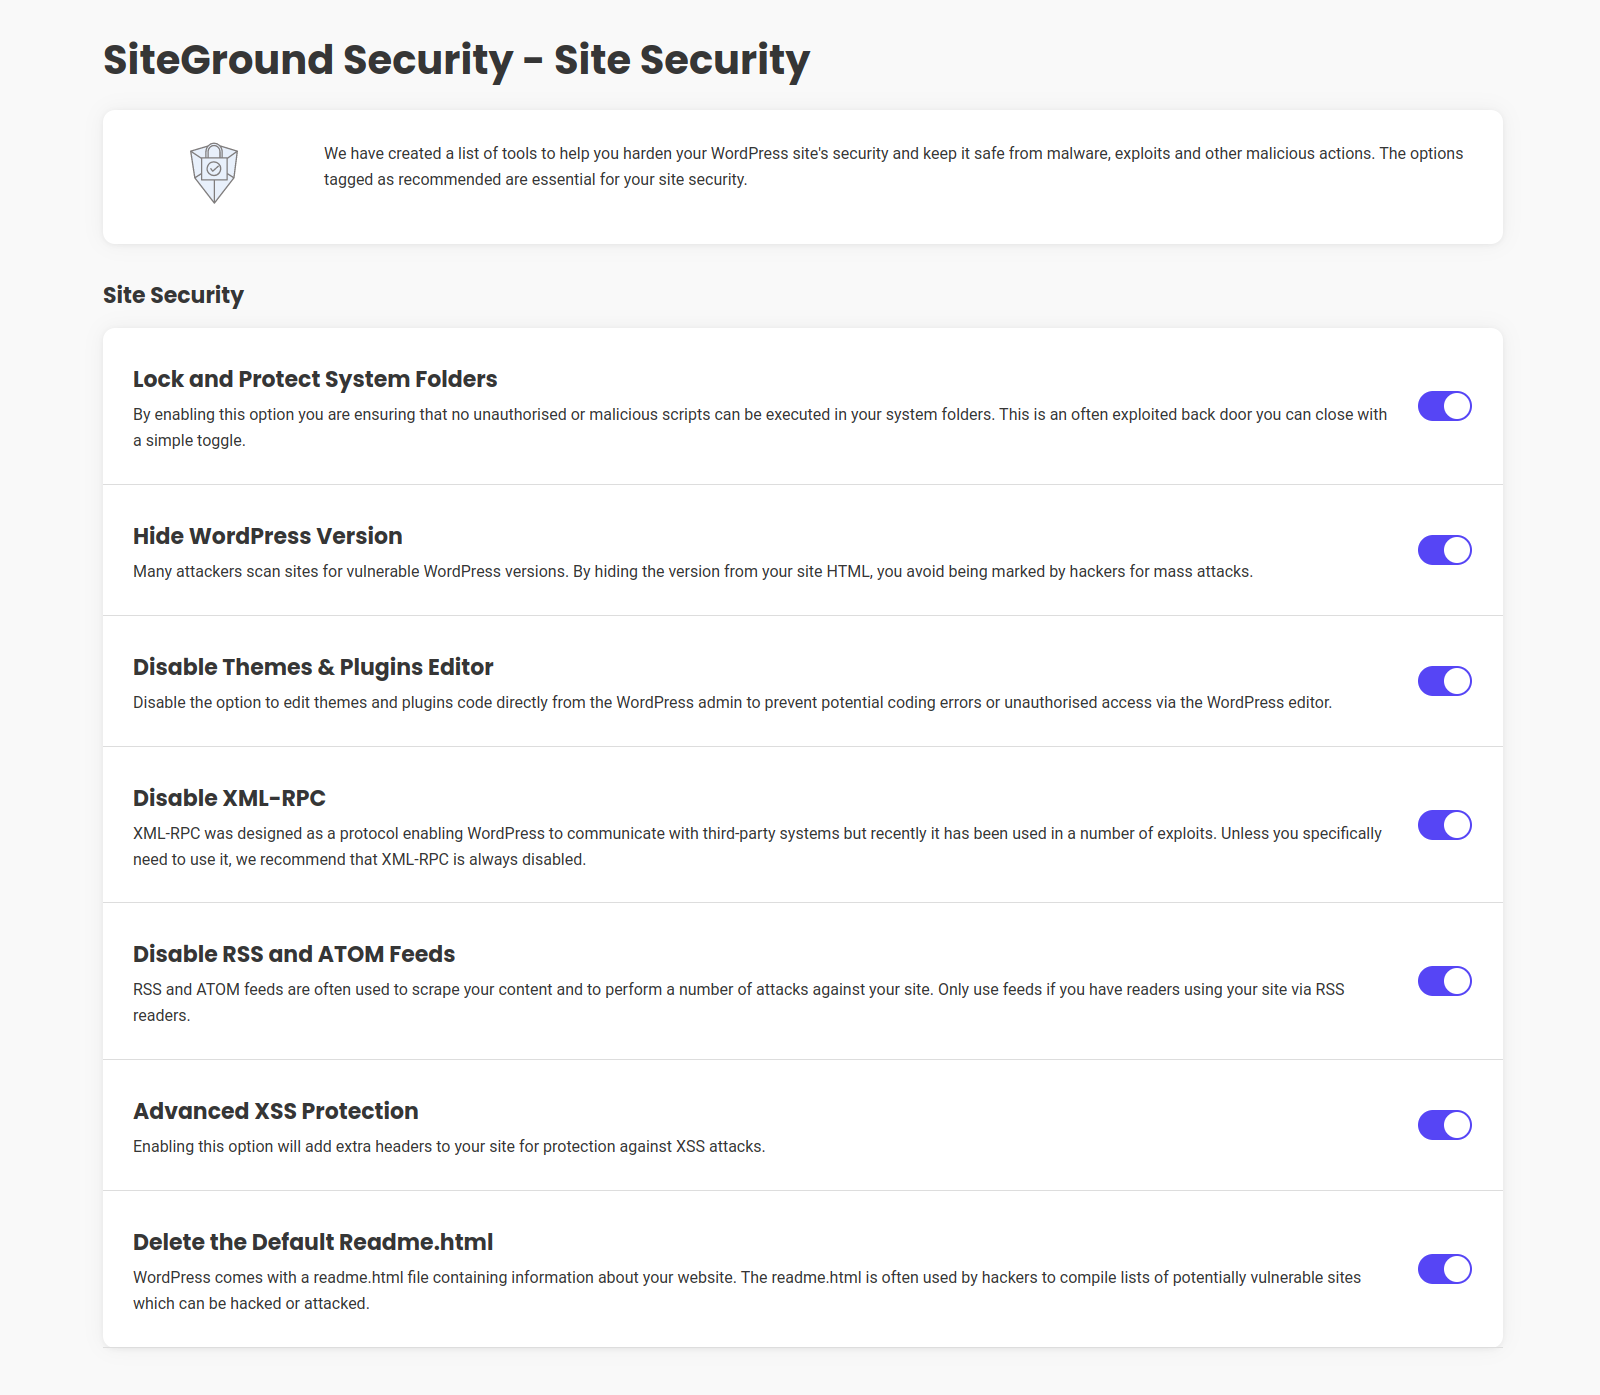
Schützen Sie Ihre WordPress-Anwendung mit unserem leistungsstarken Website-Sicherheits-Toolset. Unsere umfassenden Funktionen sind speziell darauf ausgelegt, die Abwehrkräfte Ihrer Website gegen Malware, Exploits und verschiedene böswillige Aktivitäten zu stärken. Mit diesen Tools, die Ihnen zur Verfügung stehen, können Sie Ihre Website optimal vor Bots, Malware und Brute Force schützen:
Sorgen Sie für maximale Sicherheit für die Systemordner Ihrer Anwendung, indem Sie die Ausführung nicht autorisierter oder bösartiger Skripte verhindern. Die Funktion „Systemordner sperren und schützen“ fungiert als leistungsstarker Schutzschild gegen potenzielle Bedrohungen.
Schützen Sie Ihre Website vor Massenangriffen, indem Sie die WordPress-Version ausblenden, was dazu beiträgt, versionenspezifische Schwachstellen zu verringern.
Erhöhen Sie die Sicherheit Ihres WordPress-Administrationsbereichs, indem Sie die Themes & Plugins-Editor, der potenzielle Codierungsfehler und unbefugten Zugriff durch den Editor verhindert.
Minimieren Sie potenzielle Sicherheitsrisiken, indem Sie das XML-RPC-Protokoll deaktivieren, das bei verschiedenen Angriffen ausgenutzt wurde. Bitte beachten Sie, dass die Deaktivierung von XML-RPC die Kommunikation von WordPress mit Drittsystemen einschränkt. Wir empfehlen, diese Funktion zu aktivieren, es sei denn, Sie haben einen besonderen Bedarf dafür.
Verhindern Sie Content Scraping und spezifische Angriffe auf Ihre Website, indem Sie RSS- und ATOM-Feeds deaktivieren. Sofern Sie keine Leser haben, die über RSS-Reader auf Ihre Website zugreifen, wird empfohlen, diese Funktion aktiviert zu lassen.
Fügen Sie eine zusätzliche Sicherheitsebene gegen Cross-Site-Scripting-Angriffe (XSS) hinzu, indem Sie Advanced XSS Protection aktivieren und so die Gesamtsicherheit Ihrer Website erhöhen.
Beseitigen Sie potenzielle Schwachstellen, indem Sie die Standarddatei readme.txt löschen, die Informationen über Ihre Website enthält. Durch das Entfernen dieser Datei verringern Sie das Risiko, dass Ihre Website in der Liste der anfälligen Websites aufgeführt wird, die von Hackern angegriffen werden.
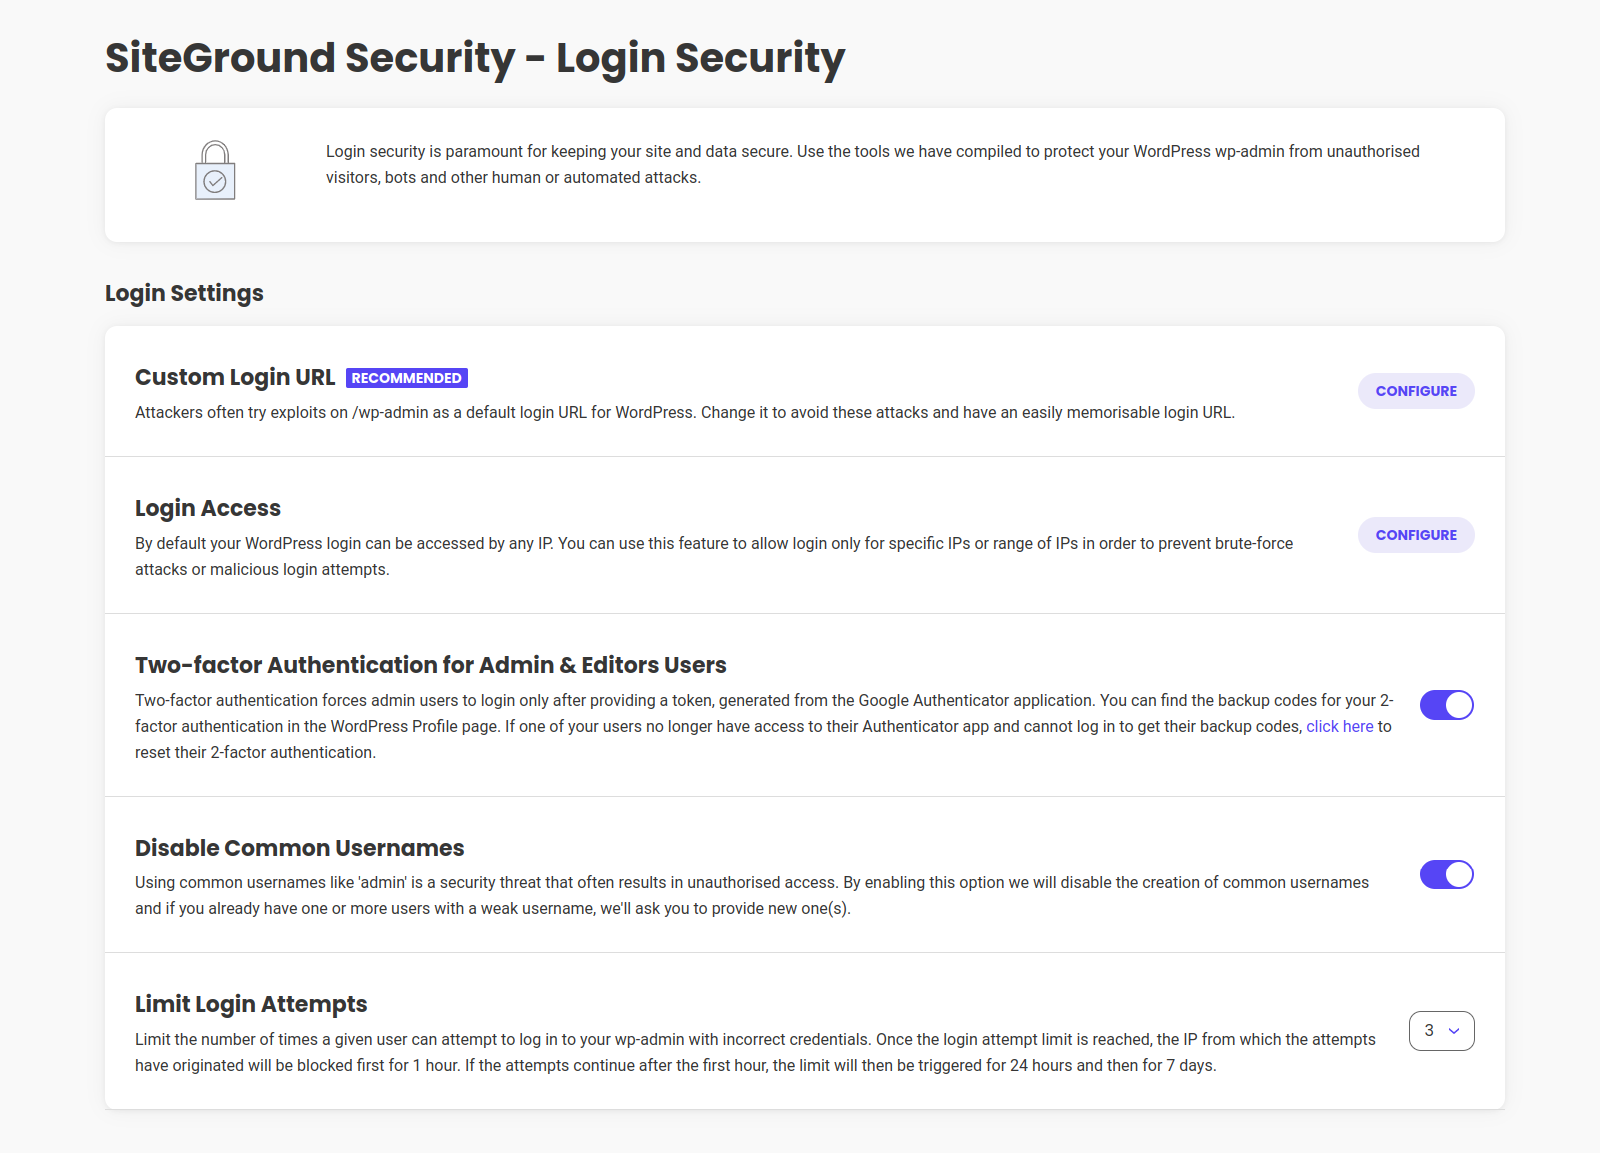
Personalisieren Sie Ihre Anmelde-URL, um potenzielle Angriffe abzuwehren und einen starken Einstiegspunkt zu schaffen. Verabschieden Sie sich von der Standard-Anmelde-URL und wählen Sie einen maßgeschneiderten Weg Ihrer Wahl. Darüber hinaus haben Sie die Freiheit, auch die Standard-Anmelde-URL zu ändern.
Beschränken Sie den Zugriff auf die Anmeldeseite auf bestimmte IP-Adressen oder IP-Bereiche, um böswillige Anmeldeversuche wirksam zu verhindern und Brute-Force-Angriffe abzuschrecken.
Tauchen Sie Ihre Website mit der Zwei-Faktor-Authentifizierung in einen undurchdringlichen Schutzschild der Sicherheit. Diese beeindruckende Funktion erfordert, dass alle Admin-Benutzer während des Anmeldevorgangs ein einzigartiges Token angeben, das ausschließlich über die Google-Authentifizierungsanwendung generiert wird.
Werden Sie nicht Opfer von vorhersehbaren Sicherheitslücken! Die Verwendung gebräuchlicher Benutzernamen, wie z. B. „admin“, stellt eine erhebliche Gefahr für die Integrität Ihrer Website dar. Aktivieren Sie diese Option, um die Erstellung gängiger Benutzernamen zu deaktivieren. Wenn bereits schwache Benutzernamen existieren, werden Sie aufgefordert, neue, stärkere Alternativen anzugeben.
Behalten Sie mit Anmeldeversuche begrenzen die Kontrolle über unbefugte Zugriffsversuche. Legen Sie einen bestimmten Schwellenwert für die Anzahl der Anmeldefehler fest, die Benutzer ertragen können, bevor Konsequenzen auftreten. Nach Erreichen des Limits wird die mit den erfolglosen Anmeldeversuchen verknüpfte IP-Adresse für eine Stunde gesperrt. Anhaltende Ausfälle führen zu längeren Einschränkungen, die bei 24 Stunden beginnen und sich auf eine Woche ausweiten.
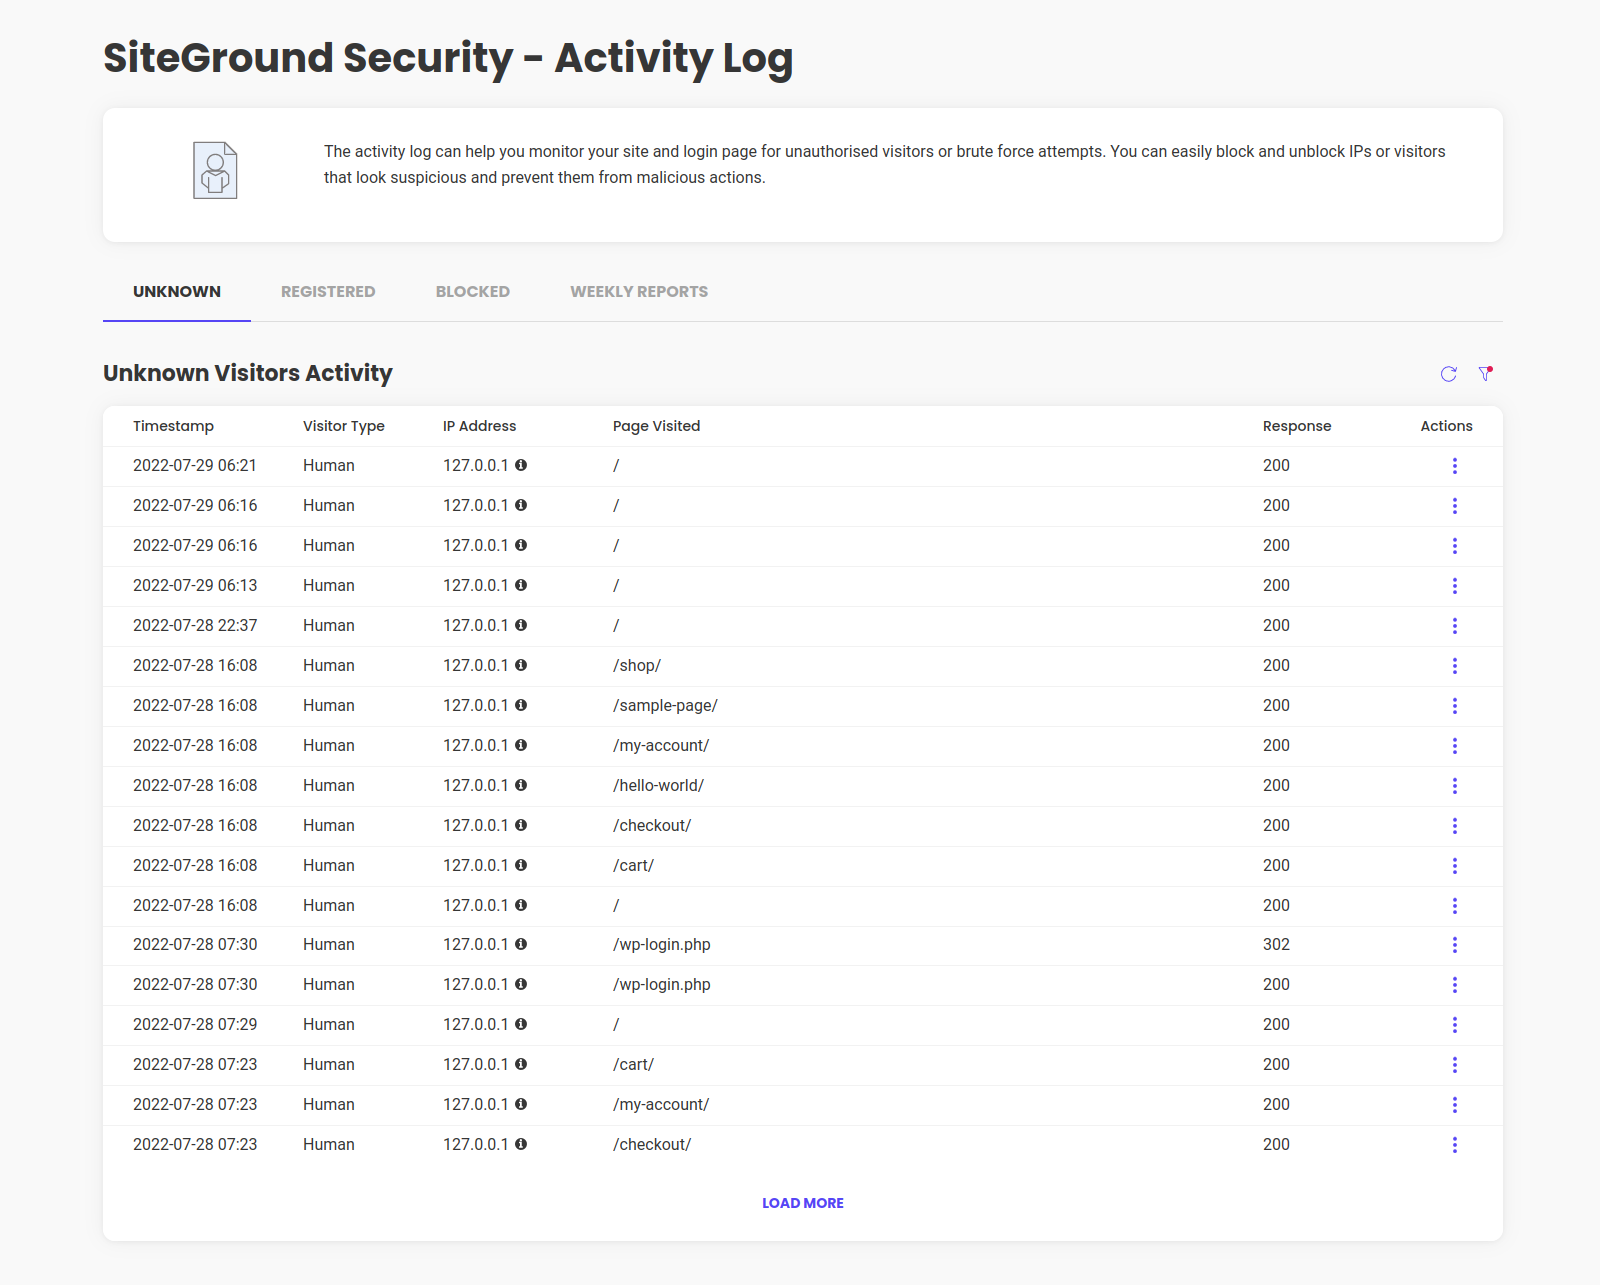
Überwachen Sie Ihre Website und Anmeldeseite auf unbefugte Besucher und Brute-Force-Versuche, um böswillige Aktionen zu verhindern.
Die Seite Aktivitätsprotokoll bietet Ihnen einen umfassenden Überblick über die Aktivitäten registrierter, unbekannter und blockierter Besucher. Es ermöglicht Ihnen, jedes verdächtige Verhalten genau zu überwachen und im Falle eines kompromittierten Benutzers, Plugins oder Hacking-Versuchs geeignete Maßnahmen zu ergreifen. Sie können die verfügbaren Schnelltools nutzen, um zukünftige Versuche schnell zu blockieren.
Erhalten Sie eine wöchentliche Zusammenfassung der Besucherzahlen für Ihre Website direkt in Ihren Posteingang. Dieser Wöchentliche Sicherheitsbericht sammelt Daten über Bot- und menschlichen Datenverkehr sowie Details über blockierte Anmelde- und Besuchsversuche, um den Datenverkehr proaktiv zu überwachen und verdächtige Aktivitäten sofort zu erkennen.
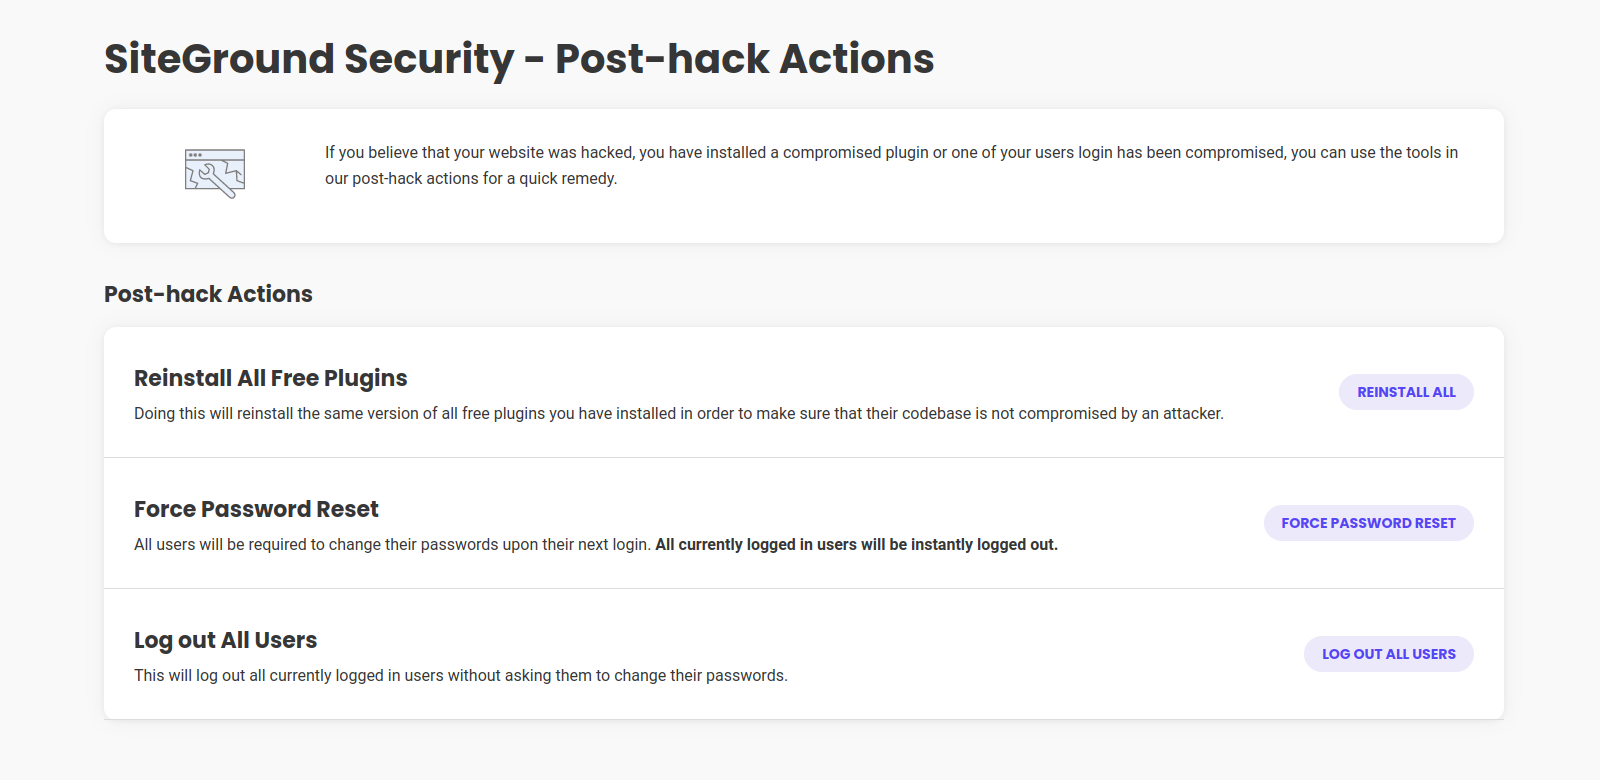
Ergreifen Sie sofort Maßnahmen, um Ihre Website zu schützen, wenn Sie eine Kompromittierung vermuten, und weiteren Schaden zu verhindern. Hier finden Sie praktische Lösungen, um die Situation effektiv anzugehen:
Im Falle eines Hacks kann die Verwendung der Funktion „Alle kostenlosen Plugins neu installieren“ helfen, potenzielle Schäden zu mindern. Durch diese Aktion werden alle Ihre kostenlosen Plugins neu installiert, wodurch die Wahrscheinlichkeit zusätzlicher Exploits oder der Wiederverwendung von Schadcode verringert wird.
Um weitere unbefugte Aktivitäten von Benutzern oder Angreifern zu verhindern, können Sie mithilfe der Funktion „Alle Benutzer abmelden“ alle Benutzer sofort abmelden.
Indem Sie ein Zurücksetzen des Passworts erzwingen, können Sie sicherstellen, dass alle Benutzer bei der nächsten Anmeldung aufgefordert werden, ihre Passwörter zu ändern. Dies erhöht nicht nur die Sicherheit ihrer Konten, sondern meldet auch alle aktuell angemeldeten Benutzer sofort ab.
Standardmäßig sammelt das Plugin die hier aufgeführten Informationen. Diese Daten werden nur für technische Analysen, Verbesserungen und die Möglichkeit, den Plugin-Benutzer zu kontaktieren, wenn dringende Probleme behoben werden müssen (zum Beispiel eine kritische Sicherheitsversion, die den Website-Besitzern mitgeteilt werden muss), gesammelt. Der Plugin-Benutzer kann die Erfassung dieser Daten über den WP-Admin deaktivieren, was wir jedoch nicht empfehlen, da dies die Leistung des Plugins beeinträchtigen kann. Weitere Informationen zur Datenerhebung finden Sie in unserer Datenschutzerklärung für Plugins.
Beschreibung veröffentlicht von SiteGround auf WordPress.org, lizenziert unter GPLv3.
Tags
firewall
login
malware scanner
security
web application firewall
Screenshots
Screenshots veröffentlicht von SiteGround auf WordPress.org, lizenziert unter GPLv3.
Historie nach Version
Versionsdetails anzeigen (1 Version)
Historie nach Version
Versionsdetails anzeigen (1 Version)
Wie sich das Plugin von Version zu Version entwickelt.
| Version | Homepage | Admin | Letzter Scan |
|---|---|---|---|
| v1.6.9 | 1 Scan | — | vor 4 Stunden |
Alternativen in derselben Kategorie
Weitere Plugins der Kategorie security, von der Community gemessen, vom leichtesten zum schwersten sortiert.
Noch nicht genug Scans für eine Bewertung (1 erhalten).
Noch nicht genug Scans für eine Bewertung (3 erhalten).
Noch nicht genug Scans für eine Bewertung (1 erhalten).
Noch nicht genug Scans für eine Bewertung (3 erhalten).
Noch nicht genug Scans für eine Bewertung (4 erhalten).
Scan-Verlauf
Einzelnes Scan-Protokoll anzeigen (1 Scans)
Scan-Verlauf
Einzelnes Scan-Protokoll anzeigen (1 Scans)
| Datum | Version | Kontext | Score | Bewertung | Zeit | Speicher |
|---|---|---|---|---|---|---|
| vor 4 Stunden | v1.6.9 | Homepage | 96/100 | A | 0 ms | 2.0 MB |