
- Temps
- 0 ms
- Mémoire
- 0.0 MB
- SQL
- +6
À propos
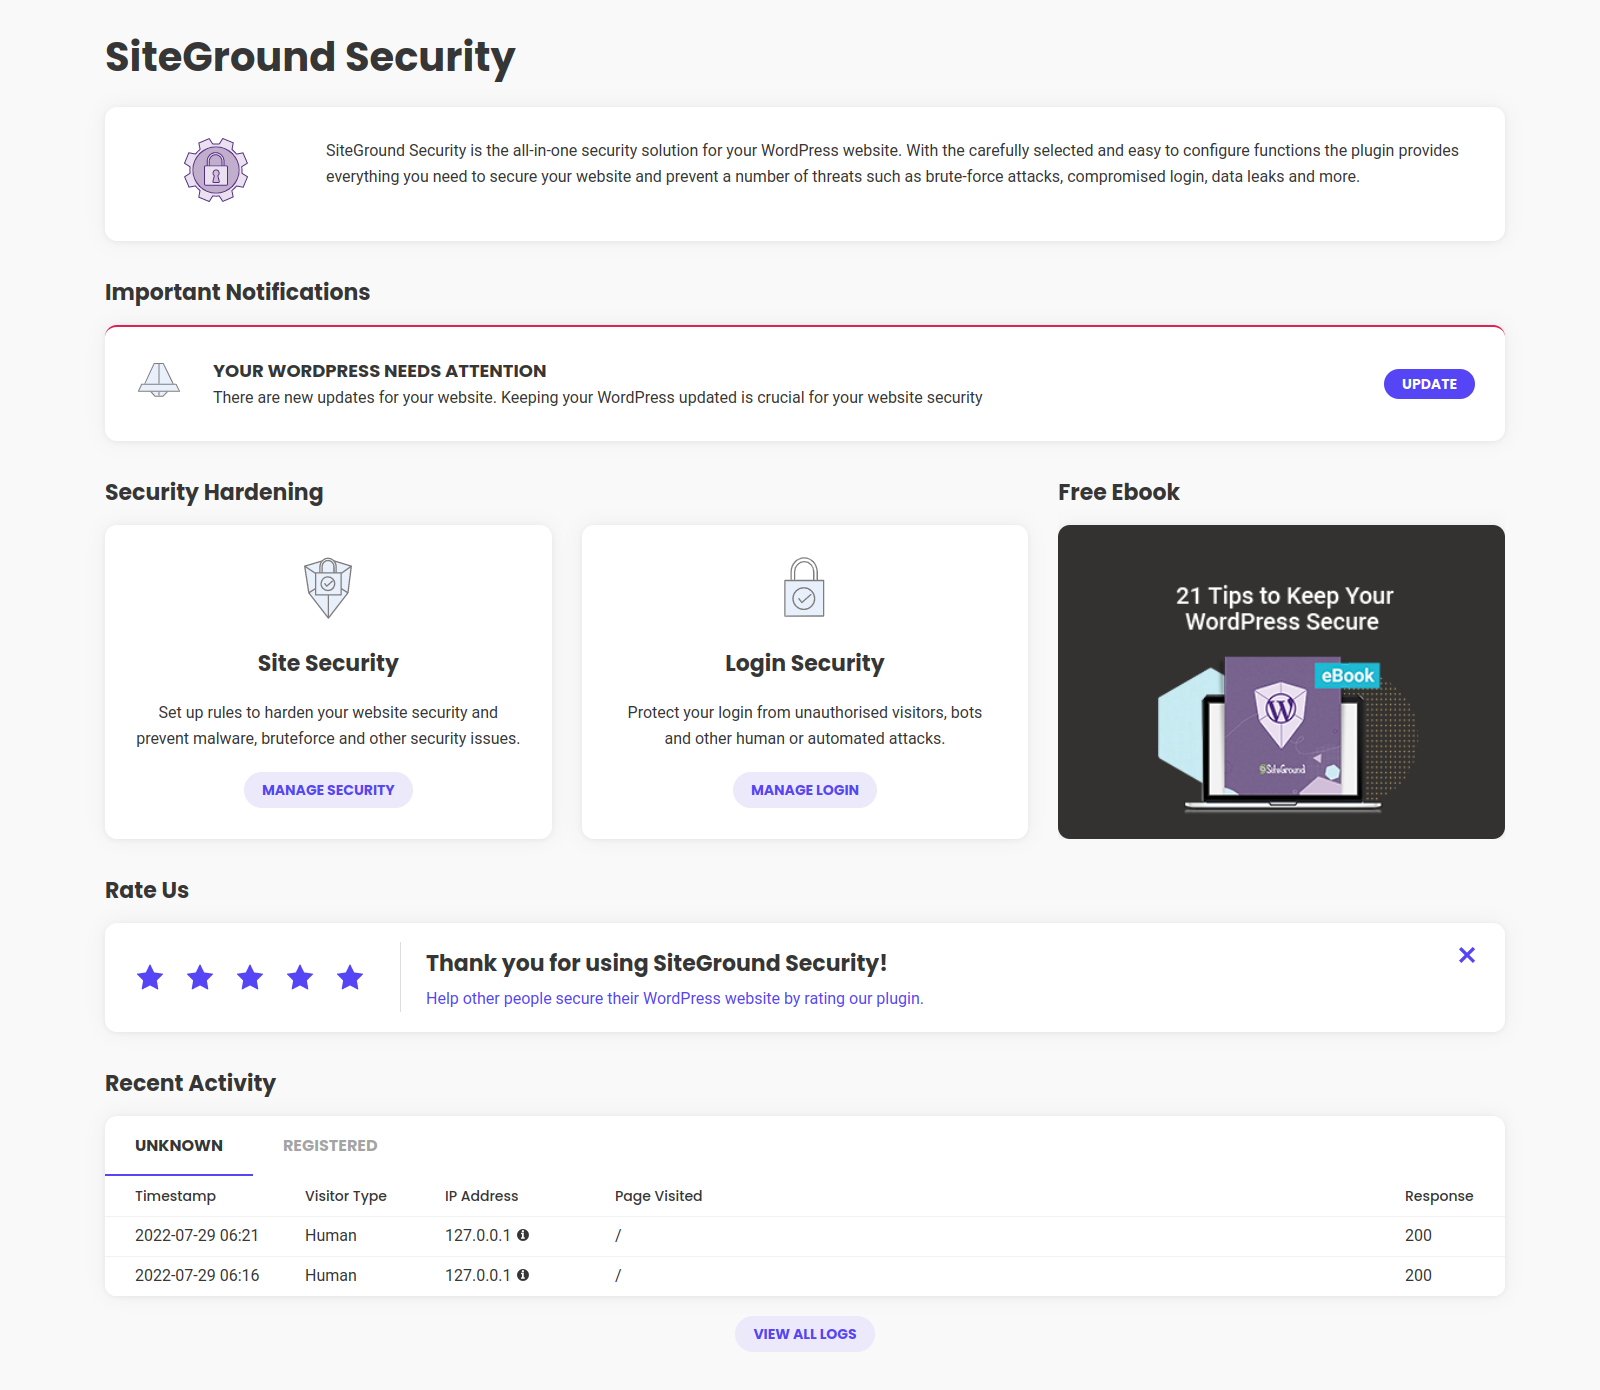
Protégez la sécurité de votre site web en quelques clics contre toute une plage de failles de sécurité, y compris les attaques par force brute, les menaces de logiciels malveillants et les robots, grâce à notre extension de sécurité WordPress gratuite – Security Optimizer..
Surveillez de manière proactive la sécurité de votre site pour détecter toute activité suspecte et prenez des mesures immédiates pour protéger votre site et éviter d’autres préjudices grâce à ces fonctionnalités essentielles :
Développé par les experts en sécurité de sites de SiteGround et approuvé par plus de 900 000 webmasters pour son bouclier de sécurité robuste et sa facilité d’utilisation afin de protéger les applications WordPress des attaques possibles sur n’importe quelle plateforme d’hébergement.
Lire la suite Réduire
Monster Awards 2022 : La meilleure extension de sécurité pour WordPress 🥇
Monster Awards 2021 : La meilleure extension de sécurité pour WordPress 🥇
Découvrez le vaste tableau de fonctionnalités et libérez tout le potentiel de notre extension de sécurité dans notre tutoriel Security Optimizer.
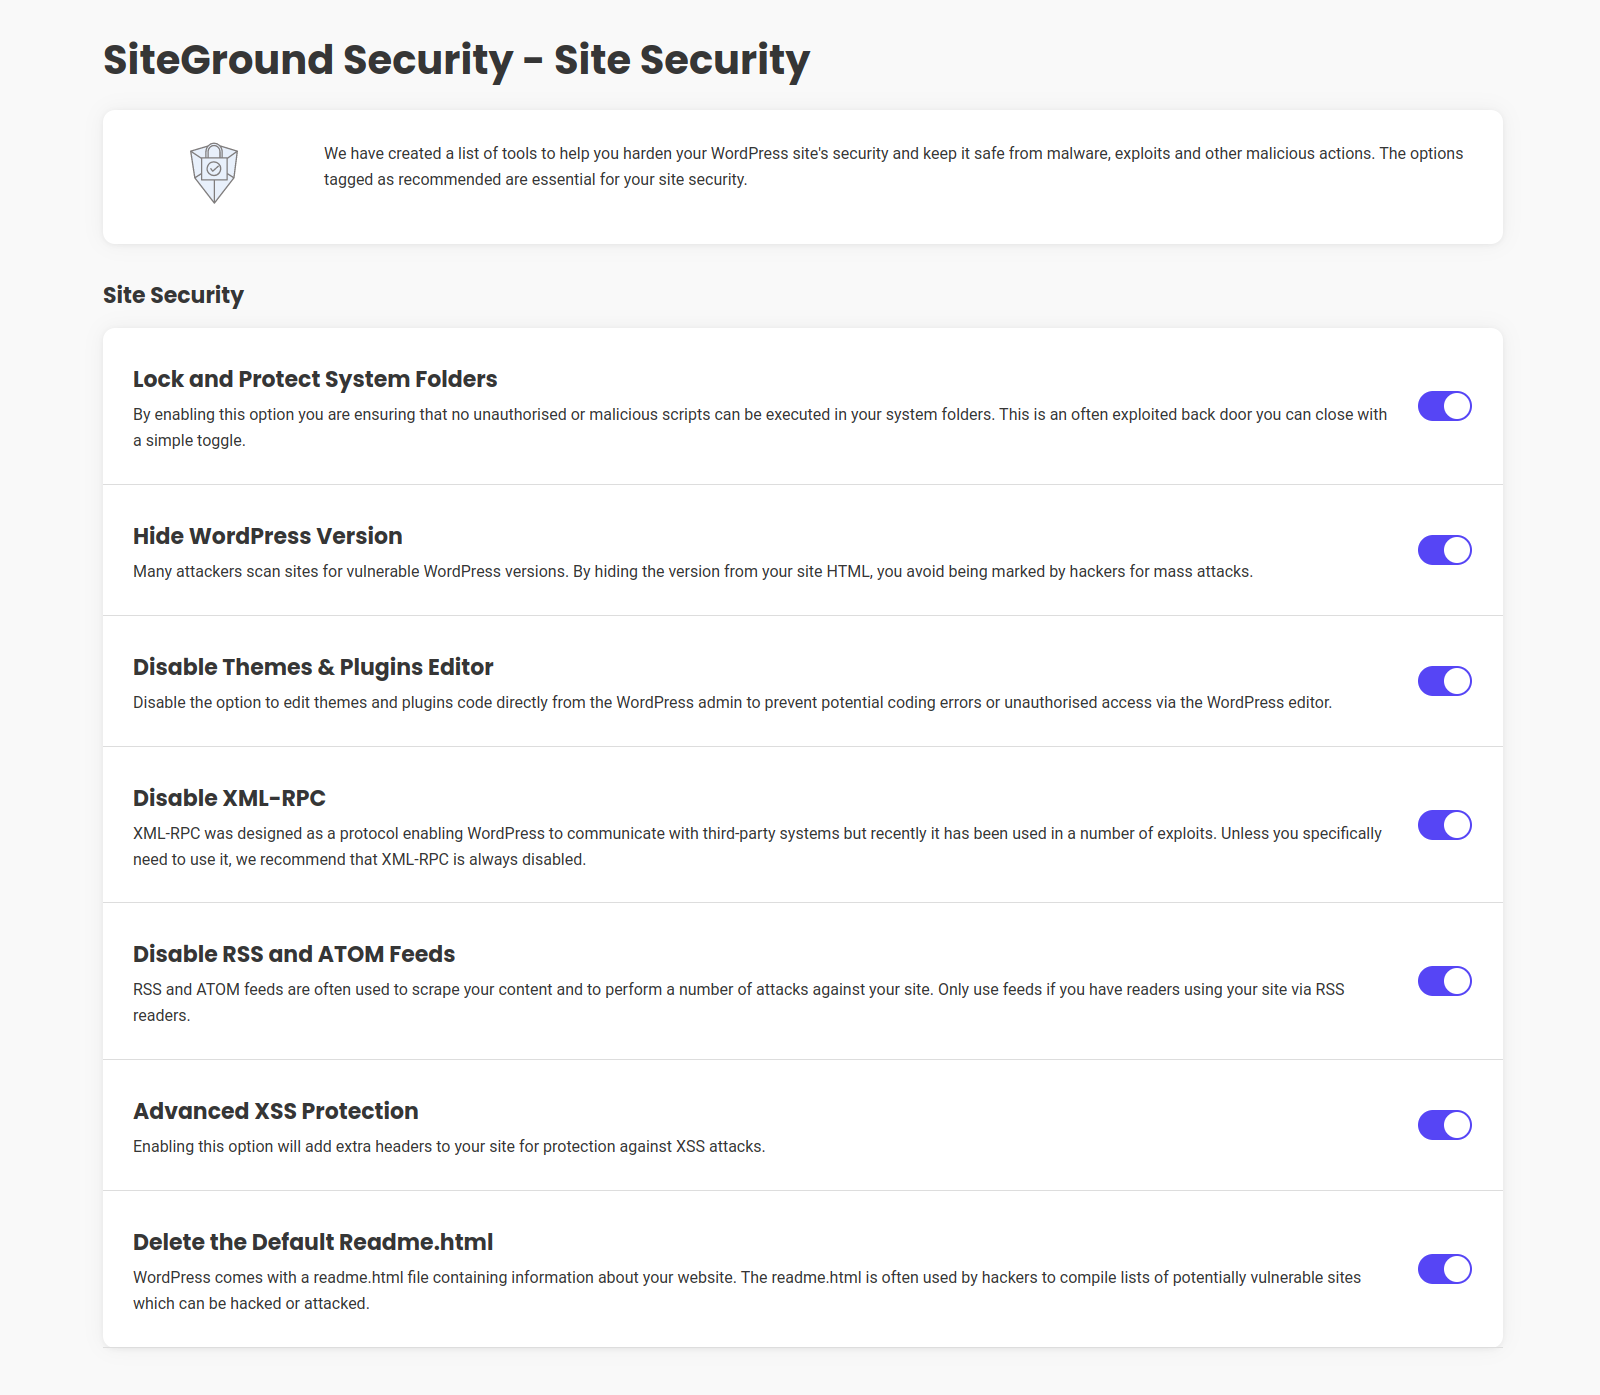
Protégez votre application WordPress à l’aide de notre puissant ensemble d’outils de sécurité de site. Nos fonctionnalités complètes sont spécialement conçues pour renforcer les défenses de votre site contre les logiciels malveillants, les exploits et diverses activités malveillantes. Avec ces outils à votre disposition, vous pouvez garantir la meilleure protection contre les robots, les logiciels malveillants et les attaques par force brute pour votre site :
Assurez la sécurité maximale des dossiers système de votre application en empêchant l’exécution de tout script non autorisé ou malveillant. La fonctionnalité de verrouillage et de protection des dossiers système est un puissant bouclier contre les menaces potentielles.
Protégez votre site des attaques de masse en masquant la version de WordPress, ce qui aide à atténuer les vulnérabilités spécifiques à une version.
Renforcez la sécurité de votre zone d’administration WordPress en désactivant l’éditeur de thèmes et d’extensions, afin d’éviter les erreurs de codage potentielles et l’accès non autorisé à l’éditeur.
Atténuer les risques potentiels de sécurité en désactivant le protocole XML-RPC, qui a été exploité dans diverses attaques. Veuillez noter que la désactivation de XML-RPC empêchera WordPress de communiquer avec des systèmes tiers. Nous vous recommandons d’activer cette fonctionnalité à moins que vous n’en ayez un besoin spécifique.
Empêchez le scraping de contenu et les attaques spécifiques sur votre site en désactivant les flux RSS et ATOM. À moins que des lecteurs/lectrices accèdent à votre site à travers des lecteurs RSS, il est recommandé de laisser cette fonctionnalité activée.
Ajoutez un calque supplémentaire de sécurité contre les attaques de type cross-site scripting (XSS) en activant la protection XSS avancée, ce qui renforcera la sécurité globale de votre site.
Éliminez les vulnérabilités potentielles en supprimant le fichier readme.txt par défaut, qui contient des informations à propos de votre site. En supprimant ce fichier, vous réduisez le risque que votre site apparait parmi les sites vulnérables ciblés par les pirates.
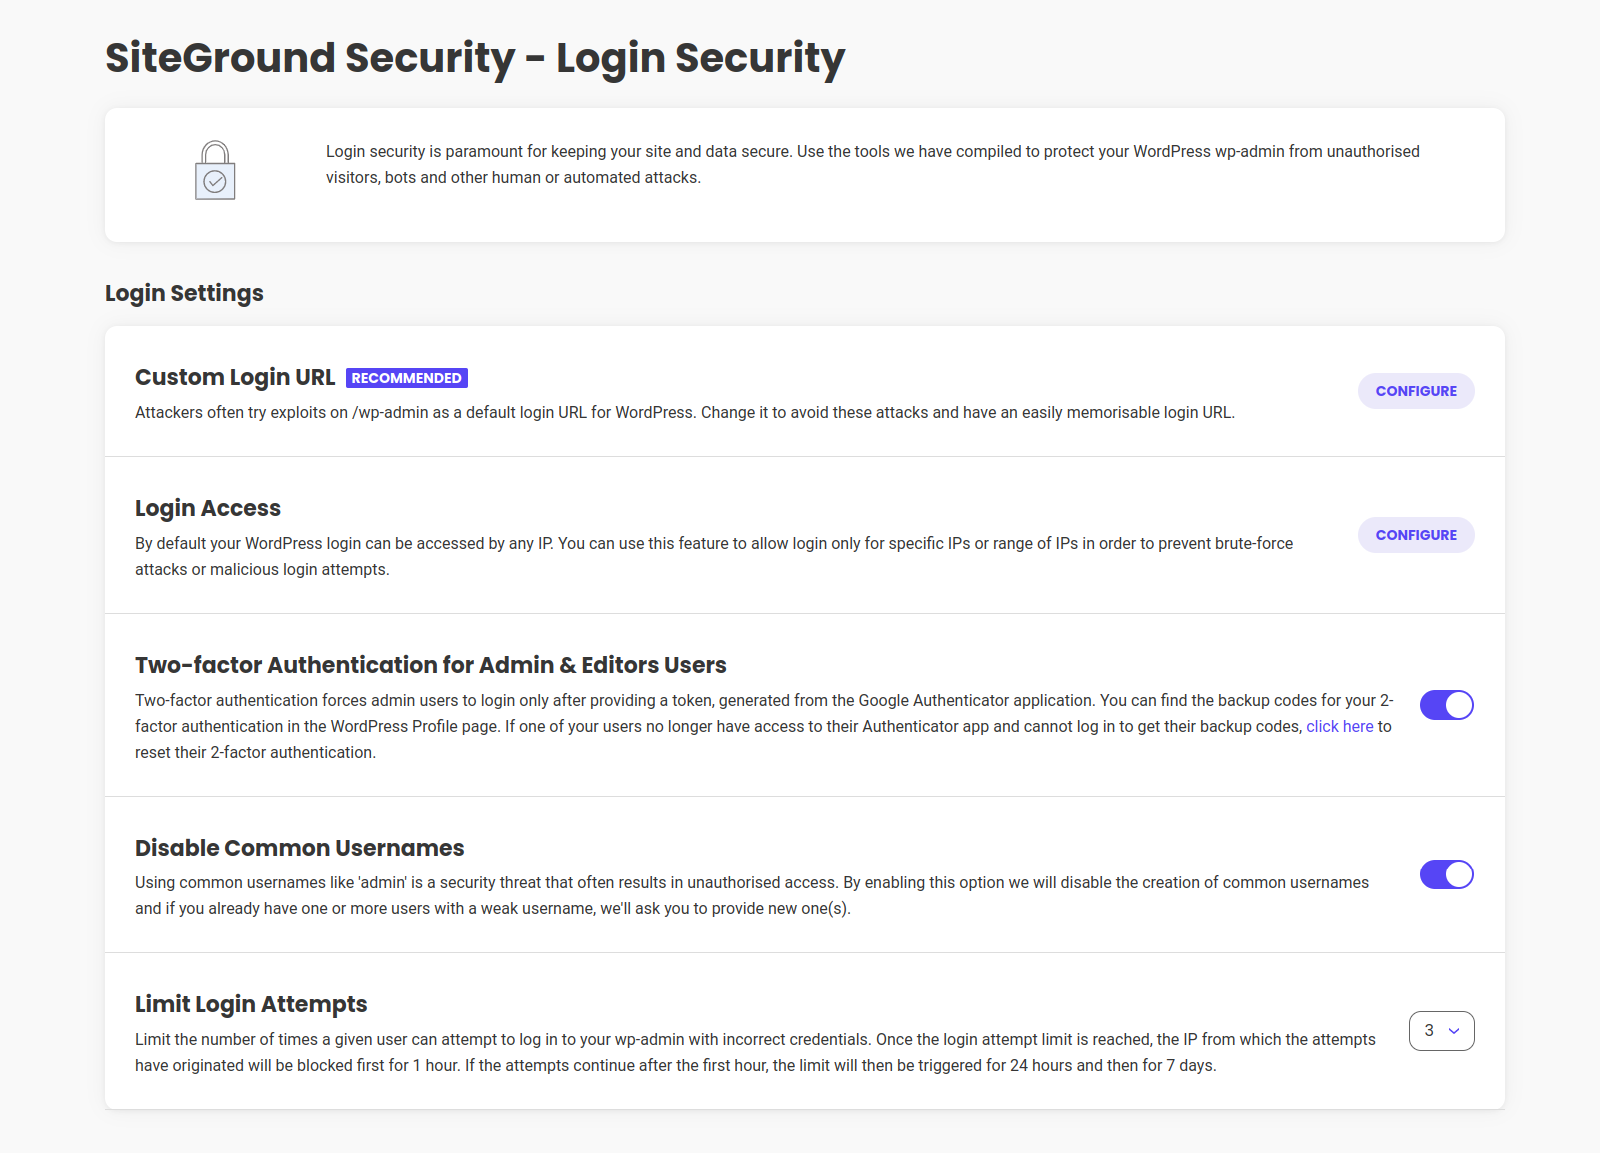
Personnalisez votre URL de connexion pour empêcher les attaques potentielles et créer un point d’entrée fort. Abandonnez l’URL de connexion par défaut et adoptez un chemin personnalisé de votre choix. De plus, vous avez la liberté de modifier l’URL d’inscription par défaut.
Restreindre l’accès à la page de connexion à des adresses IP spécifiques ou à des plages d’adresses IP, afin d’empêcher efficacement les tentatives de connexion malveillantes et les attaques par force brute.
Plongez votre site Web dans un bouclier de sécurité infranchissable grâce à la fonction 2FA. Cette fonctionnalité extraordinaire exige que tous les utilisateurs/utilisatrices disposant de privilèges d’administrateur fournissent un jeton unique, généré exclusivement à travers l’application d’authentification de Google, pendant le processus de connexion.
Ne soyez pas victime de failles de sécurité prévisibles ! L’utilisation d’un identifiant courant, tels que « admin », présente un grand risque pour l’intégrité de votre site. Activez cette option pour désactiver la création d’identifiant courant. S’il existe déjà des identifiants faibles, nous vous demanderons d’en fournir de nouveaux, plus forts qu’auparavant.
Gardez le contrôle sur les tentatives de connexion non autorisées grâce à la fonctionnalité « Limiter les tentatives de connexion ». Définissez un seuil spécifique pour le nombre d’échecs de connexion que les utilisateurs/utilisatrices peuvent avoir avant que des conséquences ne se produisent. Lorsque la limite est atteinte, l’adresse IP associée aux tentatives de connexion infructueuses est bloquée pendant une heure. Les échecs répétés entraîneront des restrictions plus importantes, allant de 24 heures à une semaine.
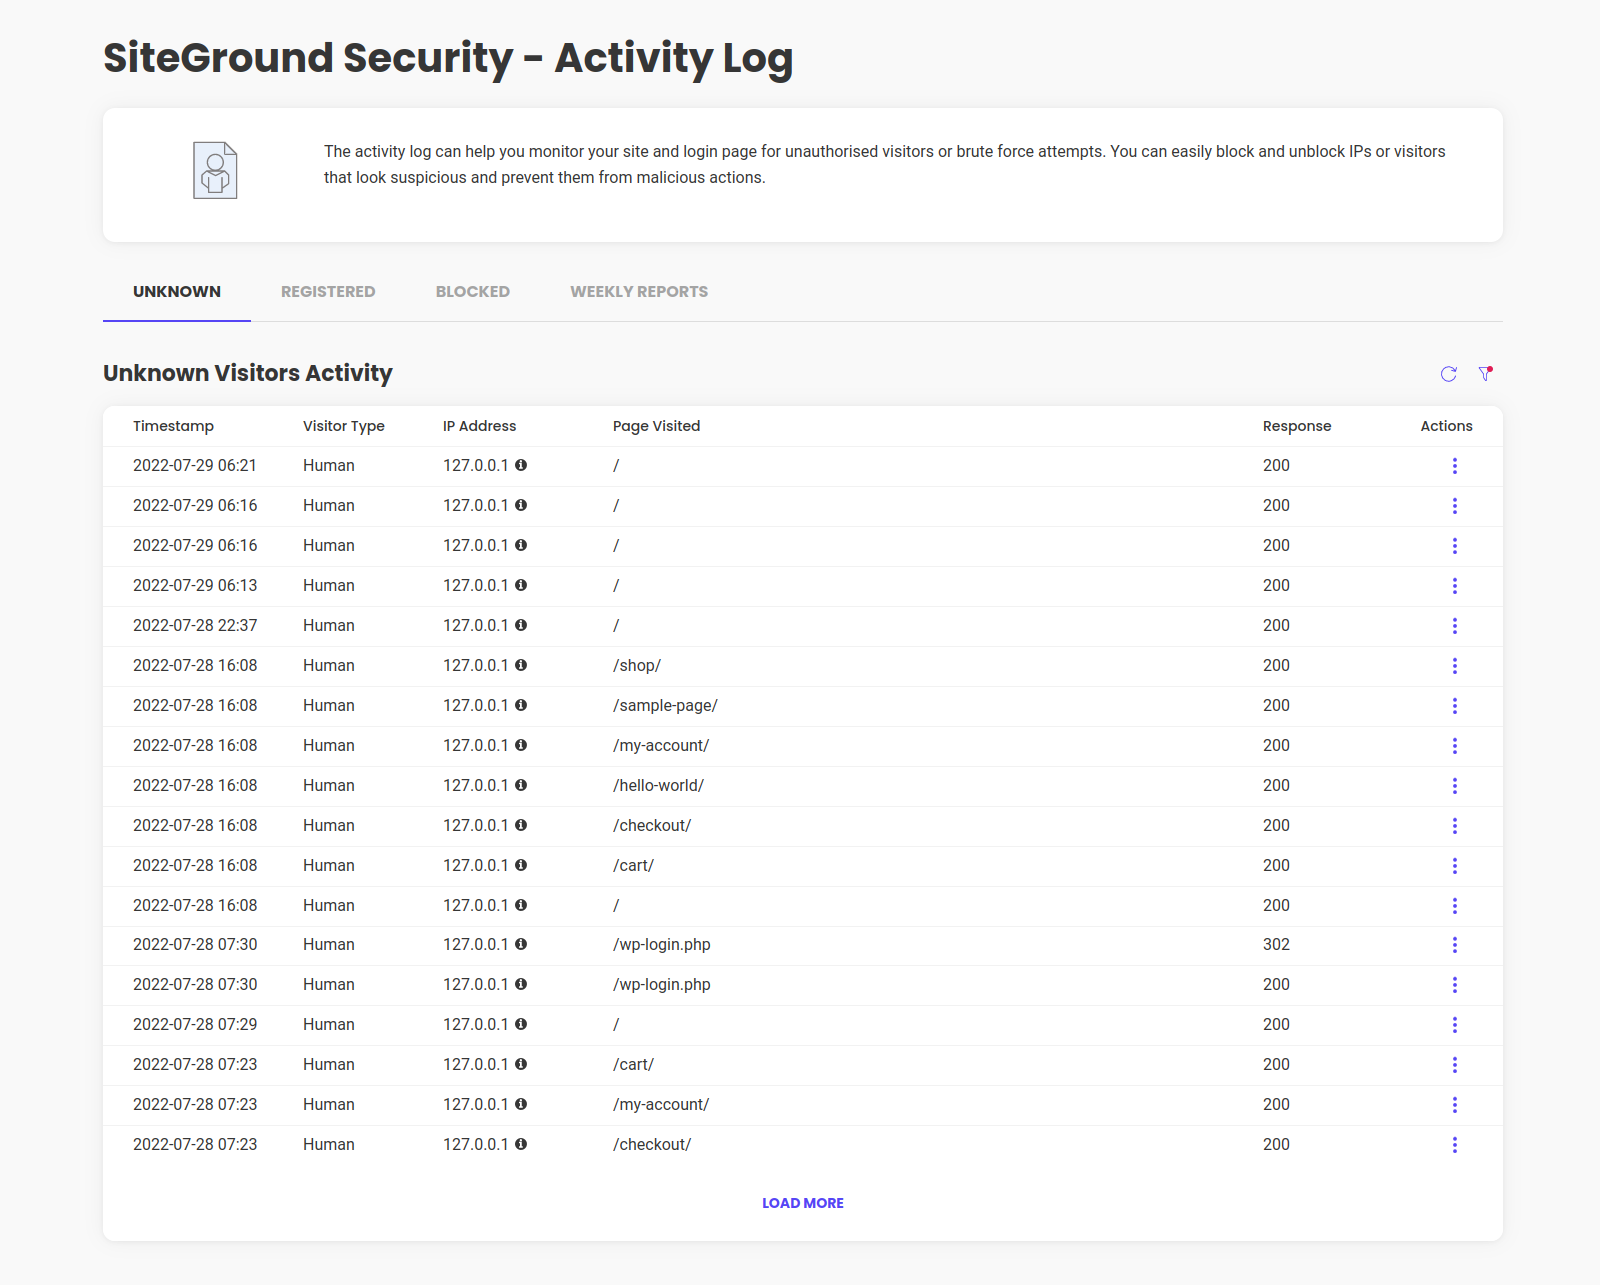
Surveillez votre site et votre page de connexion pour détecter les visiteurs/visiteuses non autorisés et les tentatives d’attaque par force brute afin d’empêcher les actions malveillantes.
La page du journal d’activité vous offre une vue complète des activités effectuées par les internautes inscrits, inconnus et bloqués. Elle vous permet de surveiller attentivement tout comportement suspect et de prendre des mesures appropriées en cas de compromission d’un·e utilisateur/utilisatrice, d’une extension ou d’une tentative de piratage. Vous pouvez utiliser les outils disponibles pour bloquer rapidement les tentatives futures.
Recevez un résumé hebdomadaire du trafic de votre site directement dans votre messagerie. Ce rapport hebdomadaire de sécurité comprend des données sur le trafic des robots et des humains, ainsi que des détails sur les tentatives de connexion et de visite bloquées, afin de surveiller le trafic de manière proactive et d’identifier rapidement toute activité suspecte.
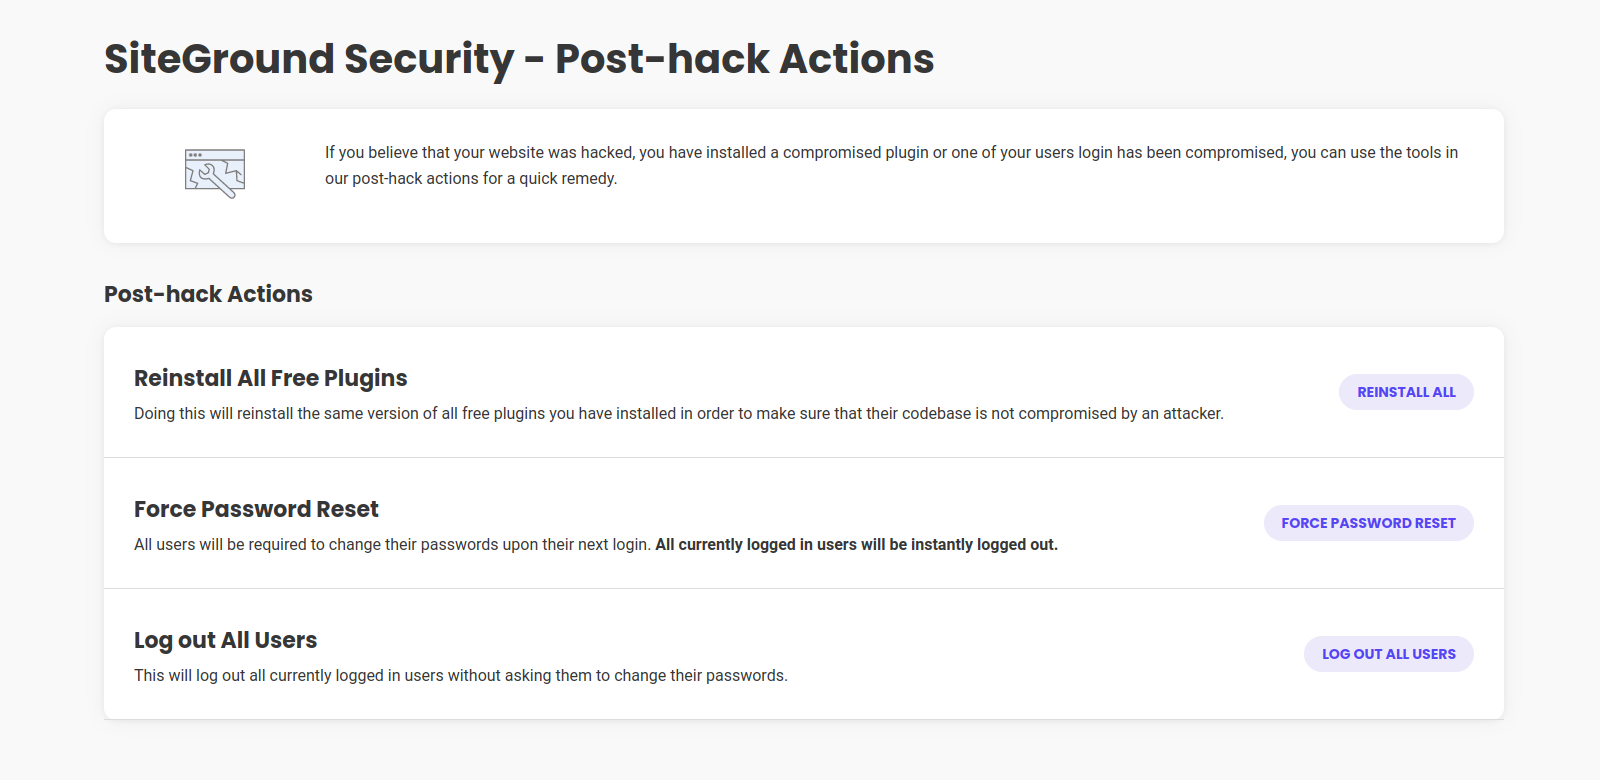
Prenez des mesures immédiates pour protéger votre site si vous soupçonnez qu’il a été compromis et prévenir tout autre dommage. Vous trouverez ici des solutions pratiques pour faire face à cette situation de manière efficace :
En cas de piratage, l’utilisation de la fonctionnalité « Réinstaller toutes les extensions gratuites » peut contribuer à limiter les dommages potentiels. Cette action réinstalle toutes vos extensions gratuites, réduisant aussi la probabilité de nouveaux exploits ou la réutilisation de codes malveillants.
Pour empêcher toute activité non autorisée de la part d’utilisateurs/utilisatrices ou d’attaquants/attaquantes, vous pouvez choisir de déconnecter instantanément tous les utilisateurs/utilisatrices à l’aide de la fonctionnalité « Déconnexion de tous les comptes ».
En imposant une réinitialisation du mot de passe, vous pouvez vous assurer que tous les utilisateurs/utilisatrices sont invités à modifier leur mot de passe lors de leur prochaine connexion. Cela permet non seulement de renforcer la sécurité de leurs comptes, mais aussi de déconnecter immédiatement tous les utilisateurs/utilisatrices actuellement connectés.
La collecte des données techniques est facultative et est indiquée ici. Ces données sont collectées uniquement à des fins d’analyse technique, d’amélioration et de possibilité de contacter l’utilisateur/utilisatrice de l’extension dans le cas où des problèmes urgents devraient être corrigés (par exemple une mise à jour de sécurité critique qui doit être communiquée aux propriétaires de sites). L’utilisateur/utilisatrice de l’extension peut gérer ses préférences dans l’administration de WP pour contrôler la collecte des données techniques. Nous vous conseillons d’accepter cette collecte de données, car elle peut améliorer les performances de l’extension. Vous trouverez de plus amples informations sur la collecte de données dans notre avis de confidentialité sur nos extensions.
Description publiée par SiteGround sur WordPress.org, sous licence GPLv3.
Tags
firewall
login
malware scanner
security
web application firewall
Captures d'écran
Captures publiées par SiteGround sur WordPress.org, sous licence GPLv3.
Historique par version
Voir le détail par version (1 version)
Historique par version
Voir le détail par version (1 version)
Comment le plugin évolue de version en version.
| Version | Homepage | Admin | Dernier scan |
|---|---|---|---|
| v1.6.9 | 1 scan | — | il y a 4 heures |
Alternatives dans la même catégorie
D'autres plugins security mesurés par la communauté, classés du plus léger au plus lourd.
Pas encore assez de scans pour publier le score (1 reçus).
Pas encore assez de scans pour publier le score (3 reçus).
Pas encore assez de scans pour publier le score (1 reçus).
Pas encore assez de scans pour publier le score (3 reçus).
Pas encore assez de scans pour publier le score (4 reçus).
Historique des scans
Voir le journal des scans individuels (1 scans)
Historique des scans
Voir le journal des scans individuels (1 scans)
| Date | Version | Contexte | Score | Grade | Temps | Mémoire |
|---|---|---|---|---|---|---|
| il y a 4 heures | v1.6.9 | Homepage | 96/100 | A | 0 ms | 2.0 MB |