
- Tiempo
- 0 ms
- Memoria
- 0.0 MB
- SQL
- +6
Acerca de
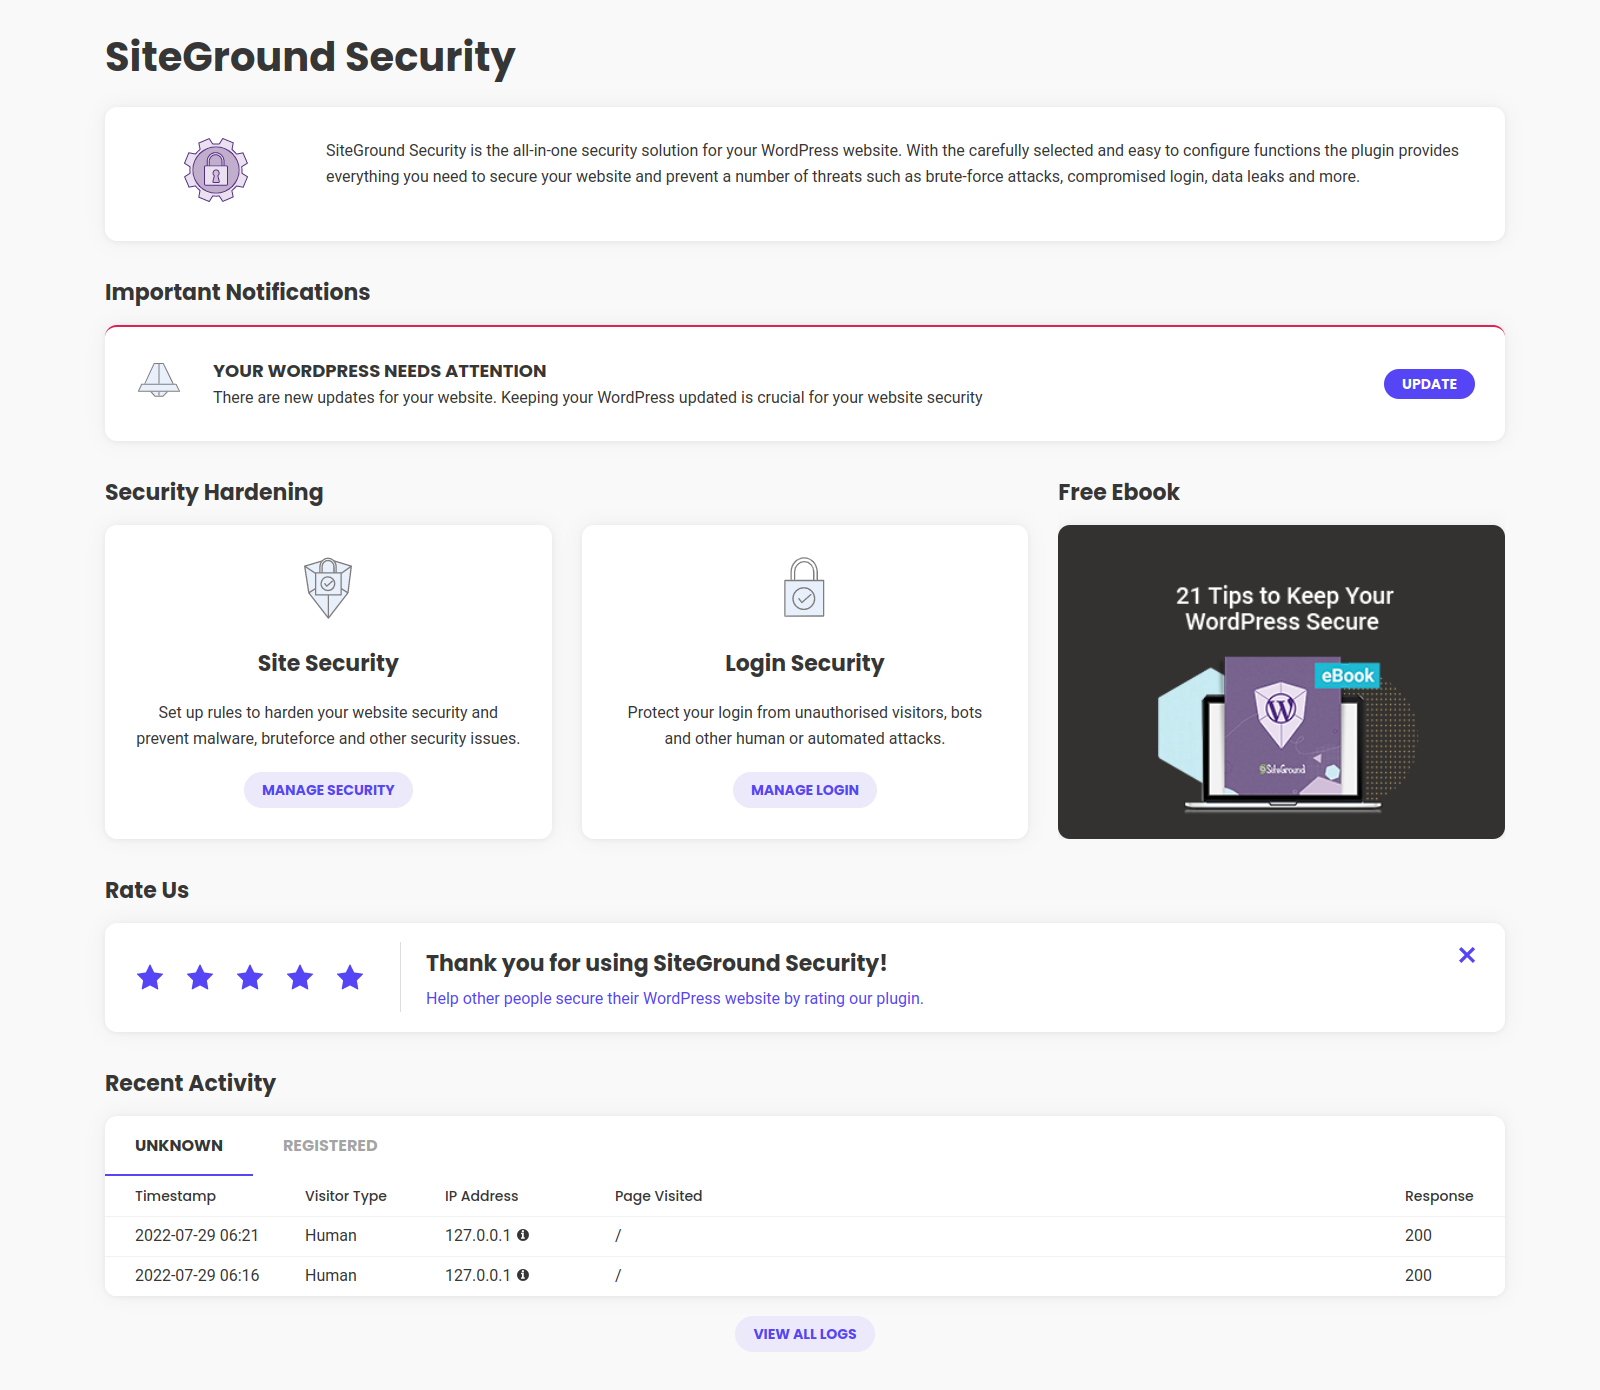
Protege la seguridad de tu web a prueba de balas con unos pocos clics frente a un amplio rango de brechas de seguridad, incluidas amenazas de malware y bots, con nuestro plugin de seguridad gratuito para WordPress – Security Optimizer.
Vigila proactivamente la seguridad de tu sitio para detectar cualquier actividad sospechosa, y toma acciones inmediatas para proteger tu sitio y evitar daños adicionales con estas características esenciales:
Desarrollado por los expertos en seguridad de SiteGround y en el que confían más de 900.000 webmasters, por su robusto escudo de seguridad y su facilidad de uso para proteger las aplicaciones WordPress de posibles ataques en cualquier plataforma de alojamiento.
Leer más Mostrar menos
Premios Monster 2022: Mejor plugin de seguridad para WordPress 🥇
Premios Monster 2021: Mejor plugin de seguridad para WordPress 🥇
Desvela la enorme variedad de características y desvela el potencial completo de nuestro plugin de seguridad en nuestro tutorial de Security Optimizer.
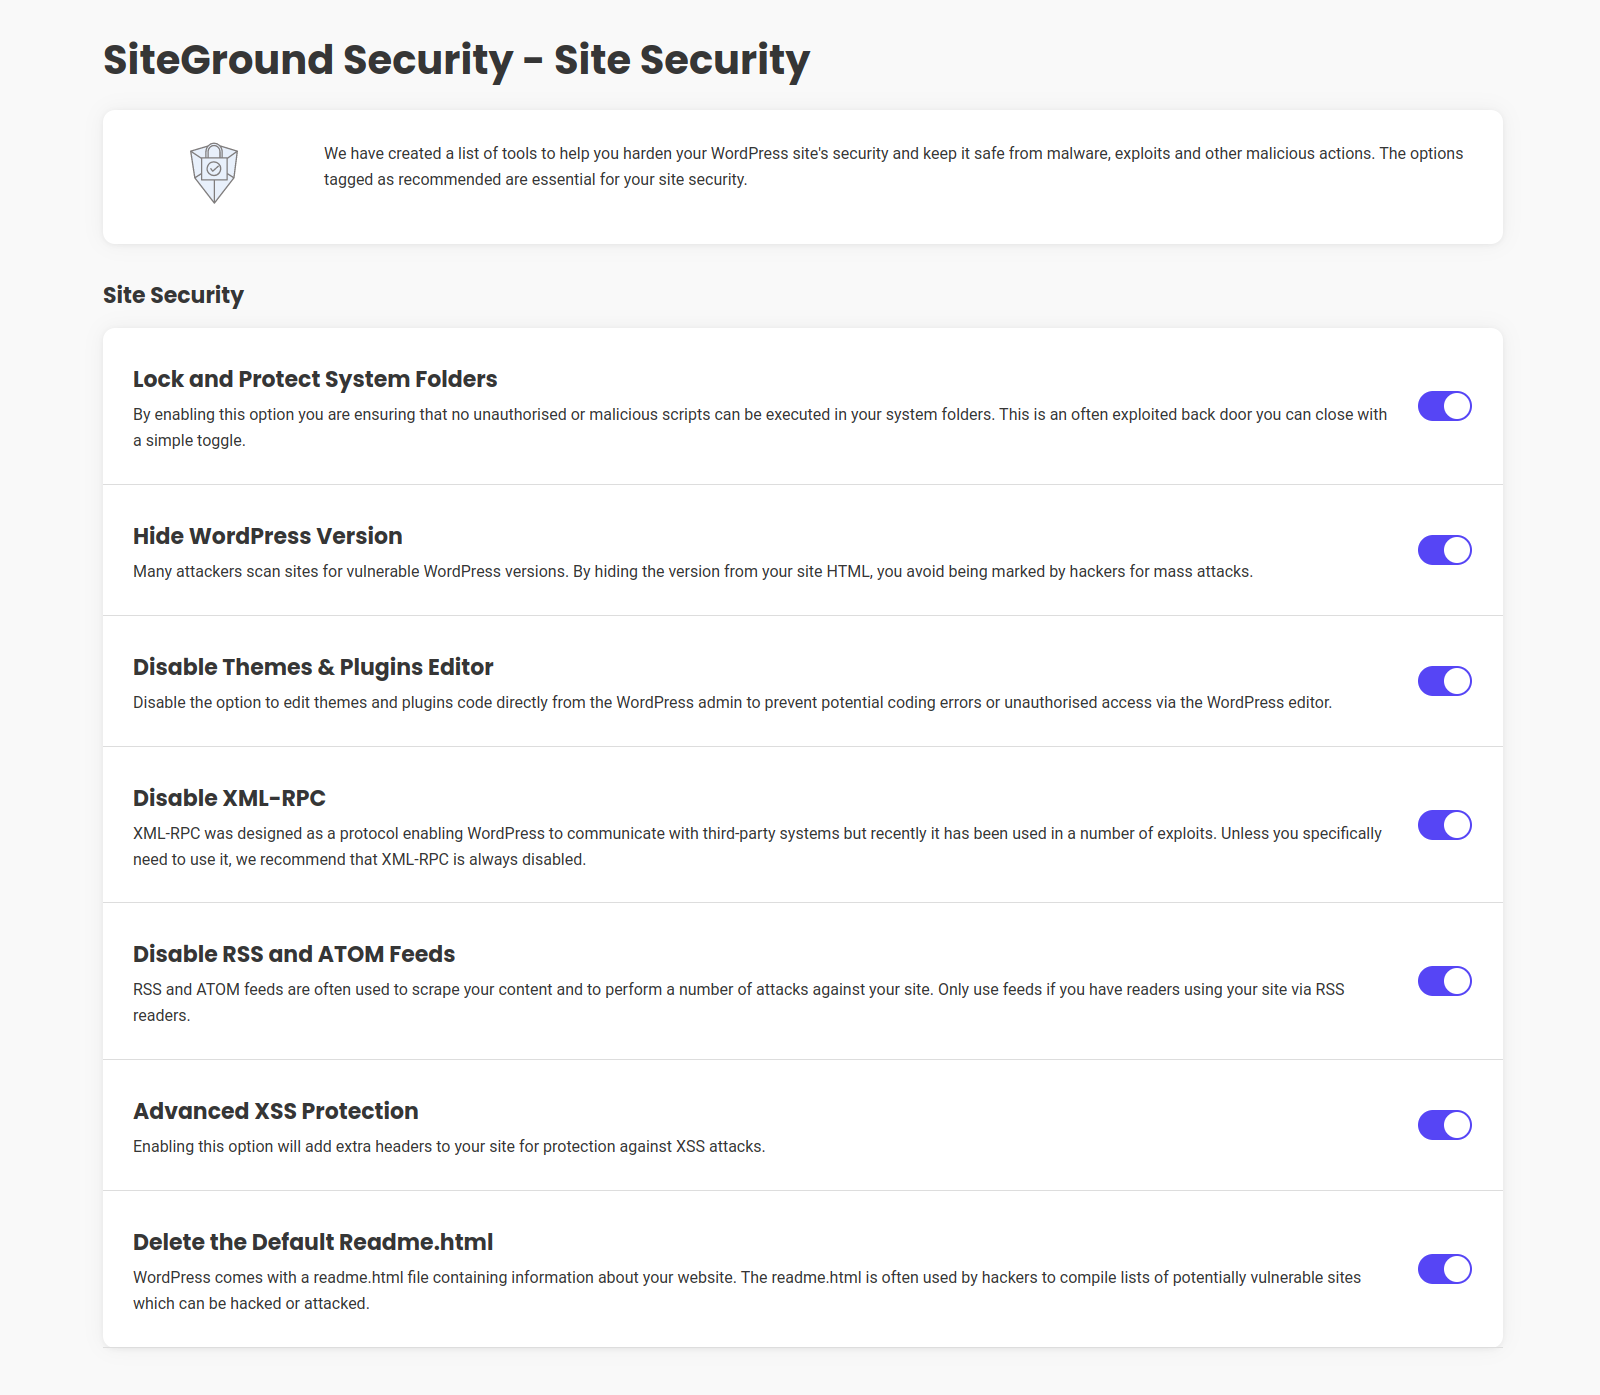
Salvaguarda tu aplicación WordPress utilizando nuestro potente conjunto de herramientas de seguridad del sitio. Nuestras completas características están diseñadas específicamente para reforzar las defensas de tu web contra malware, vulnerabilidades y diversas actividades malintencionadas. Con estas herramientas a tu disposición, puedes garantizar la máxima protección para tu web:
Asegura la máxima seguridad para las carpetas de sistema de tu aplicación impidiendo la ejecución de cualquier script no autorizado o malintencionado. La característica de bloqueo y protección de carpetas del sistema actúa como un potente escudo frente a posibles amenazas.
Protege tu web de ataques masivos ocultando la versión de WordPress, lo que ayuda a atenuar las vulnerabilidades específicas de cada versión.
Mejora la seguridad de tu área de administración de WordPress desactivando el editor de temas y plugins, evitando posibles errores de programación y accesos no autorizados a través del editor.
Reduce los posibles riesgos de seguridad desactivando el protocolo XML-RPC, el cual ha sido explotado en varios ataques. Ten en cuenta que si desactivas XML-RPC, WordPress no podrá comunicarse con sistemas de terceros. Te recomendamos que actives esta característica a menos que tengas una necesidad específica.
Evita el robo de contenidos y los ataques específicos a tu sitio desactivando los canales RSS y ATOM. A menos que tengas lectores que accedan a tu sitio a través de lectores RSS, se recomienda mantener esta característica activada.
Añade una capa adicional de seguridad contra los ataques de código cruzado (XSS) activando la protección XSS avanzada, que refuerza la seguridad general de tu web.
Elimina posibles vulnerabilidades eliminando el archivo readme.txt por defecto, que contiene información sobre tu web. Al eliminar este archivo, reduces el riesgo de que tu sitio aparezca en las listas de sitios vulnerables objetivo de los jaquers.
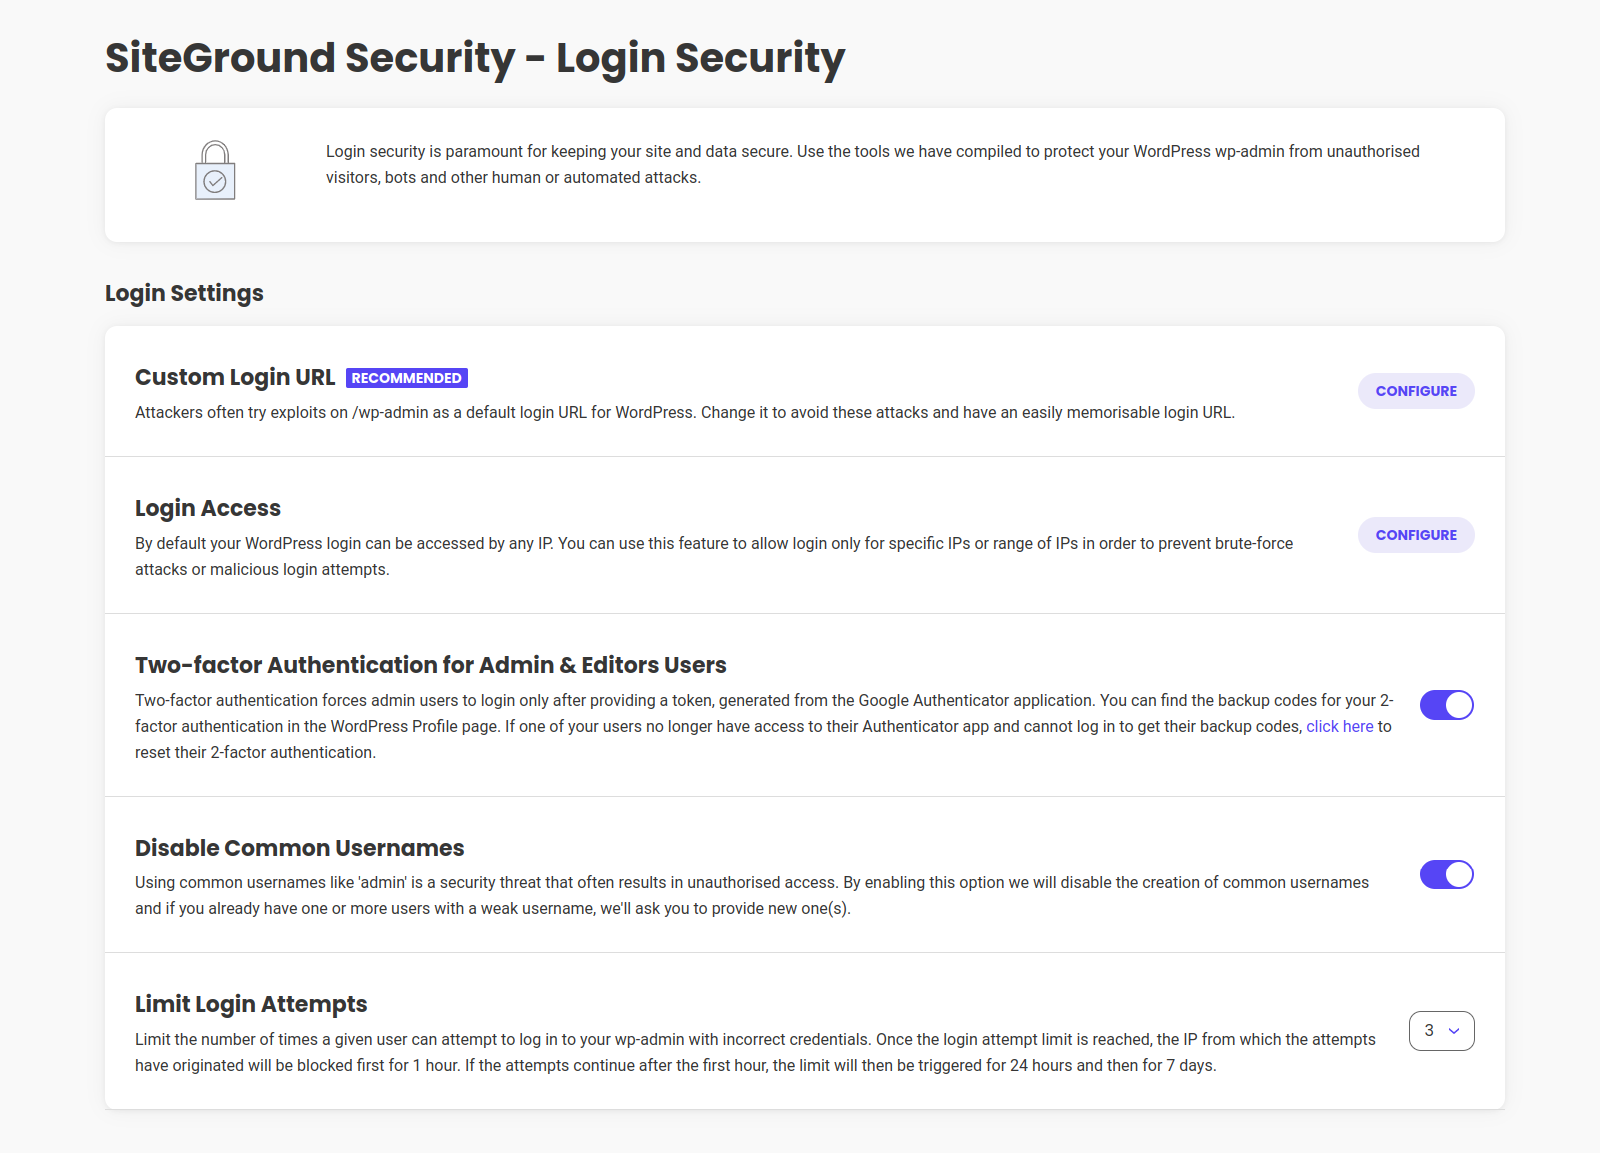
Personaliza tu URL de acceso para frustrar posibles ataques y crear un punto de entrada seguro. Despídete de la URL de acceso por defecto y adopta una ruta personalizada de tu elección. Además, también puedes modificar la URL de registro por defecto.
Restringe el acceso a la página de acceso a direcciones IP o rangos de IP específicos, frustrando eficazmente los intentos malintencionados de acceso y disuadiendo los ataques de fuerza bruta.
Sumerge tu web en un escudo impenetrable de seguridad con la identificación de dos factores. Esta formidable característica exige que todos los usuarios administradores proporcionen un token único, generado exclusivamente a través de la aplicación de autenticación de Google, durante el proceso de acceso.
¡No seas víctima de las brechas de seguridad previsibles! El uso de nombres de usuario comunes, como
‘admin’, supone una amenaza significativa para la integridad de tu web. Activa esta opción para desactivar la creación de nombres de usuario comunes. Si ya existe algún nombre de usuario débil, le pediremos que proporcione alternativas nuevas y más seguras.
Controla los intentos de acceso no autorizados limitando los intentos de acceso. Define un umbral específico para el número de fallos de acceso que los usuarios pueden tolerar antes de que se produzcan consecuencias. Una vez alcanzado el límite, la dirección IP asociada a los intentos fallidos de acceso se bloqueará durante una hora. Los fallos persistentes darán lugar a restricciones más largas, empezando por 24 horas y llegando hasta una semana.
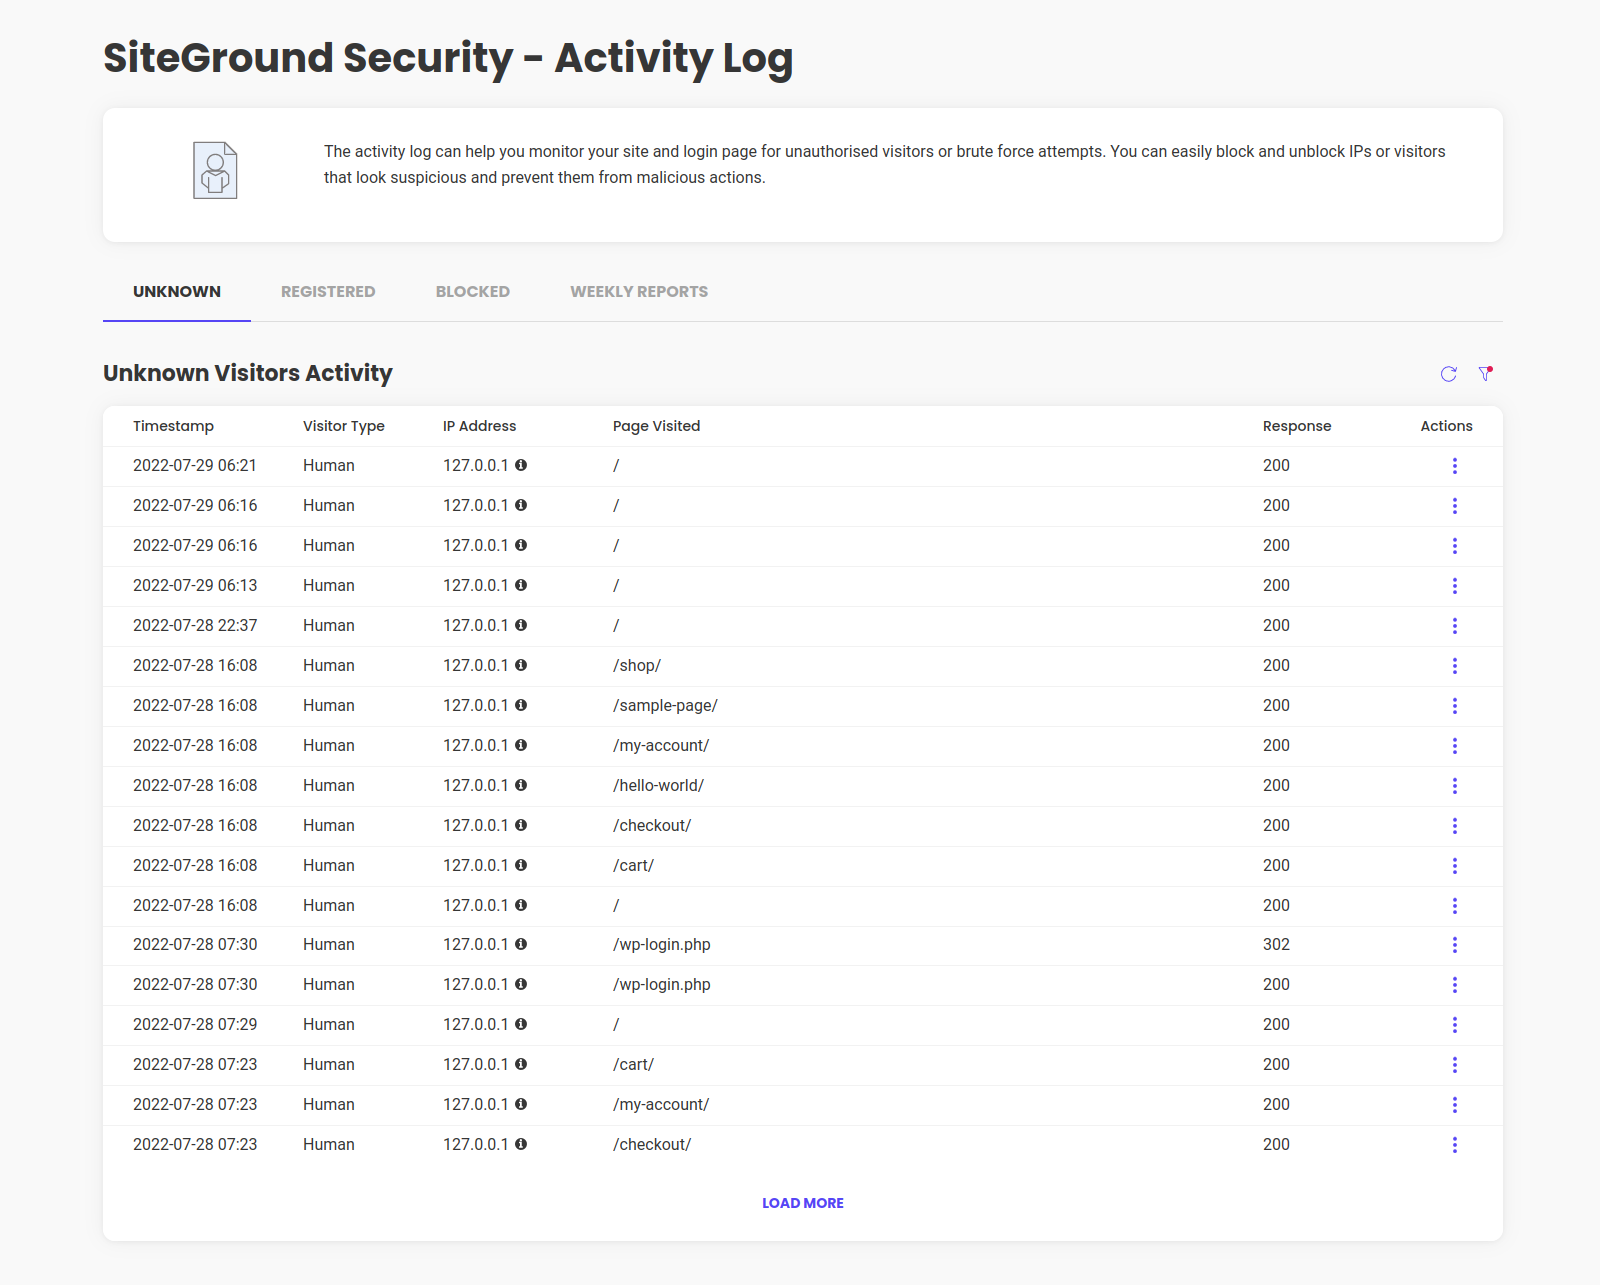
Vigila tu web y la página de acceso en busca de visitantes no autorizados e intentos de fuerza bruta para evitar acciones malintencionadas.
La página de registro de actividad te proporciona una visión completa de las actividades realizadas por los visitantes registrados, desconocidos y bloqueados. Te permite vigilar de cerca cualquier comportamiento sospechoso y tomar las medidas apropiadas en caso de un usuario expuesto, un plugin o un intento de jaqueo. Puedes aprovechar las herramientas rápidas disponibles para bloquear rápidamente futuros intentos.
Recibe un resumen semanal del tráfico de tu web directamente en tu bandeja de entrada a través de los informes semanales de seguridad. Este informe semanal de seguridad recopila datos sobre el tráfico humano y de bots, junto con detalles sobre los intentos de acceso y visitas bloqueados para supervisar el tráfico de forma proactiva e identificar rápidamente cualquier actividad sospechosa.
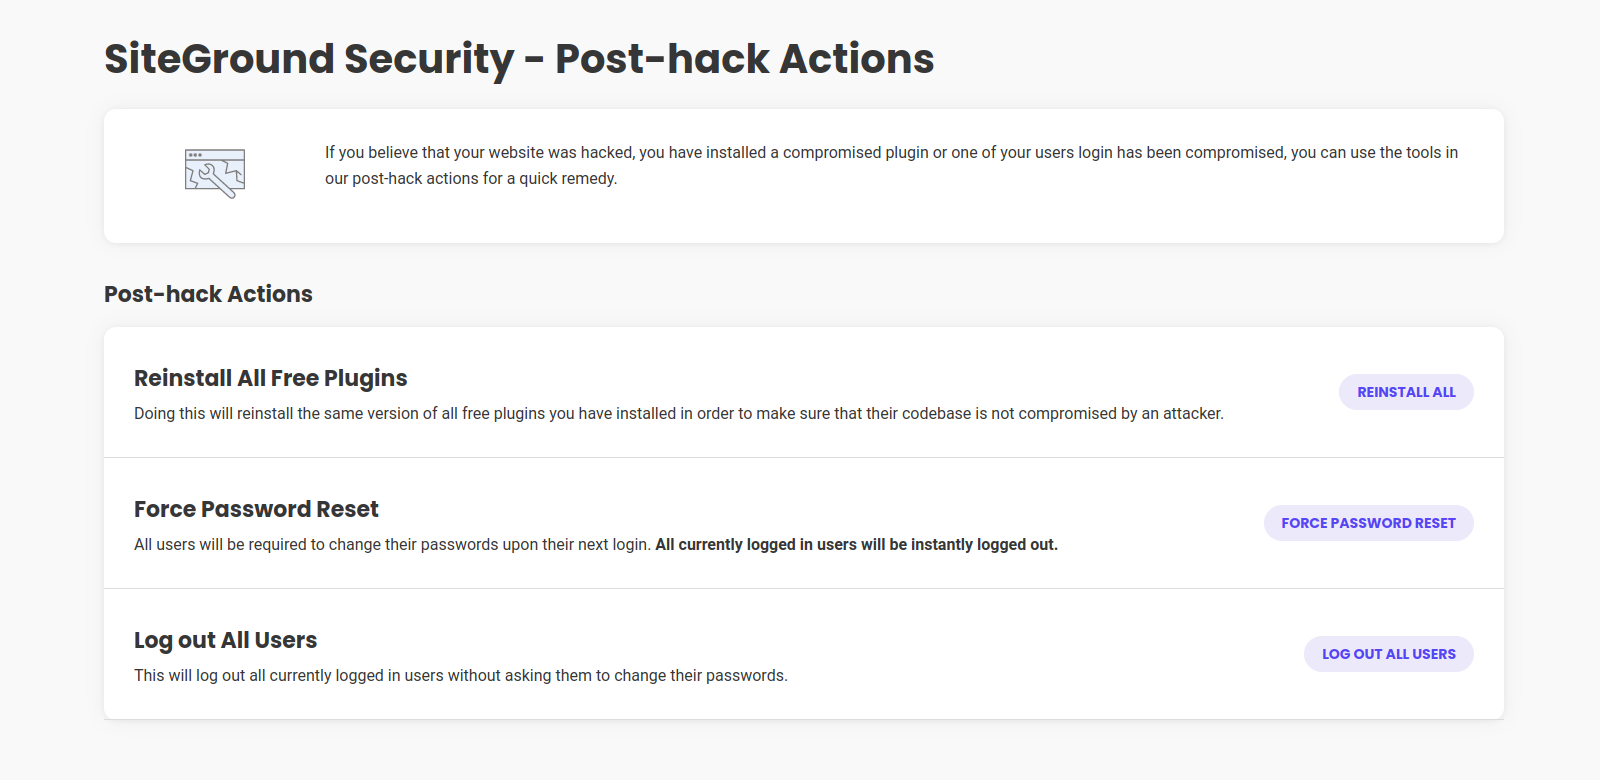
Toma medidas inmediatas para proteger tu web si sospechas que se ha visto comprometida y evitar daños mayores. Aquí encontrarás soluciones prácticas para abordar la situación con eficacia:
En caso de jaqueo, utilizar la función de reinstalar todos los plugins gratuitos puede ayudar a mitigar el daño potencial. Esta acción reinstala todos tus plugins gratuitos, reduciendo la probabilidad de vulnerabilidades adicionales o la reutilización de código malicioso.
Para evitar cualquier otra actividad no autorizada por parte de usuarios o atacantes, puedes optar por desconectar a todos los usuarios al instante mediante la función de desconectar a todos los usuarios.
Al forzar el restablecimiento de contraseñas, puedes asegurarte de que a todos los usuarios se les pide que cambien sus contraseñas durante su próximo acceso. Esto no sólo refuerza la seguridad de sus cuentas, sino que también desconecta inmediatamente a todos los usuarios que hayan accedido en ese momento.
Por defecto, el plugin recopila la información enumerada aquí. Estos datos se recopilan únicamente para análisis técnicos, mejoras y la posibilidad de contactar con el usuario del plugin en caso de que sea necesario solucionar problemas urgentes (por ejemplo, una versión de seguridad crítica que deba comunicarse a los propietarios del sitio). El usuario del plugin puede excluirse de la recopilación de estos datos desde el administrador de WP, pero no lo recomendamos, ya que puede afectar negativamente al rendimiento del plugin. Puedes encontrar más información sobre la recopilación de datos en nuestro Aviso de privacidad de los plugins.
Descripción publicada por SiteGround en WordPress.org, bajo licencia GPLv3.
Etiquetas
firewall
login
malware scanner
security
web application firewall
Capturas de pantalla
Capturas publicadas por SiteGround en WordPress.org, bajo licencia GPLv3.
Historial por versión
Ver el detalle por versión (1 versión)
Historial por versión
Ver el detalle por versión (1 versión)
Cómo evoluciona el plugin versión a versión.
| Versión | Homepage | Admin | Último escaneo |
|---|---|---|---|
| v1.6.9 | 1 escaneo | — | hace 4 horas |
Alternativas en la misma categoría
Otros plugins security medidos por la comunidad, ordenados del más ligero al más pesado.
Aún no hay suficientes escaneos para publicar la puntuación (1 recibidos).
Aún no hay suficientes escaneos para publicar la puntuación (3 recibidos).
Aún no hay suficientes escaneos para publicar la puntuación (1 recibidos).
Aún no hay suficientes escaneos para publicar la puntuación (3 recibidos).
Aún no hay suficientes escaneos para publicar la puntuación (4 recibidos).
Historial de escaneos
Ver el registro de escaneos individuales (1 escaneos)
Historial de escaneos
Ver el registro de escaneos individuales (1 escaneos)
| Fecha | Versión | Contexto | Puntuación | Nota | Tiempo | Memoria |
|---|---|---|---|---|---|---|
| hace 4 horas | v1.6.9 | Homepage | 96/100 | A | 0 ms | 2.0 MB |