
- Tempo
- 0 ms
- Memoria
- 0.0 MB
- SQL
- +6
Informazioni
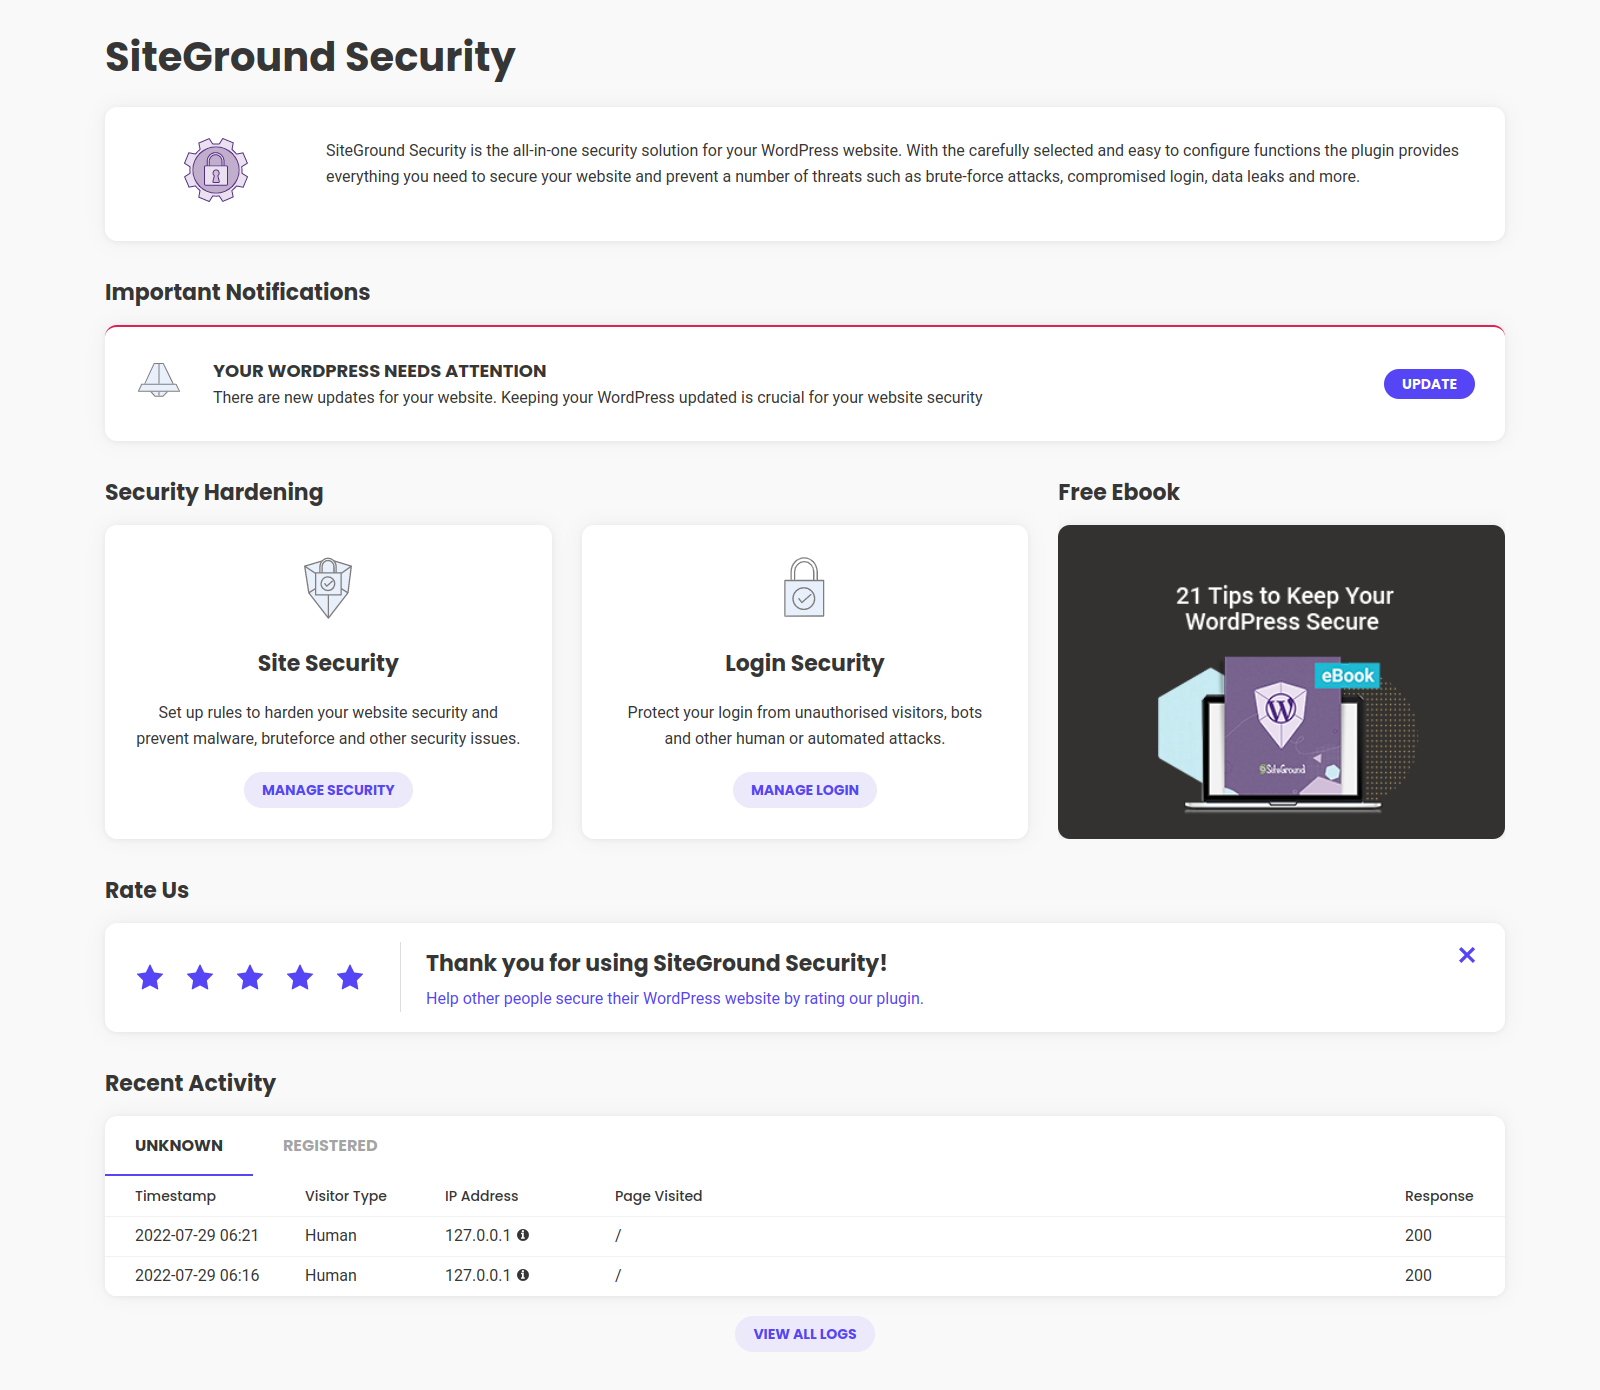
Proteggi la sicurezza del tuo sito web in pochi click contro una serie di violazioni della sicurezza, inclusi attacchi brute-force, minacce malware e bot, con il nostro plugin di sicurezza WordPress gratuito: Security Optimizer.
Monitora in modo proattivo la sicurezza del tuo sito per rilevare eventuali attività sospette e intraprendere azioni immediate per proteggere il tuo sito e prevenire ulteriori danni con queste funzionalità essenziali:
Sviluppato dagli esperti di sicurezza di SiteGround e utilizzato da oltre 900.000 webmaster, per la protezione che offre insieme a una incredibile facilità di utilizzo. Protegge le applicazioni WordPress da possibili attacchi su qualsiasi piattaforma di hosting.
Leggi tutto Mostra meno
Monster Awards 2022: Miglior plugin WordPress per la sicurezza 🥇
Monster Awards 2021: Miglior plugin WordPress per la sicurezza 🥇
Scopri la vasta gamma di funzionalità e libera tutto il potenziale del nostro plugin di sicurezza nel nostro Tutorial su Security Optimizer.
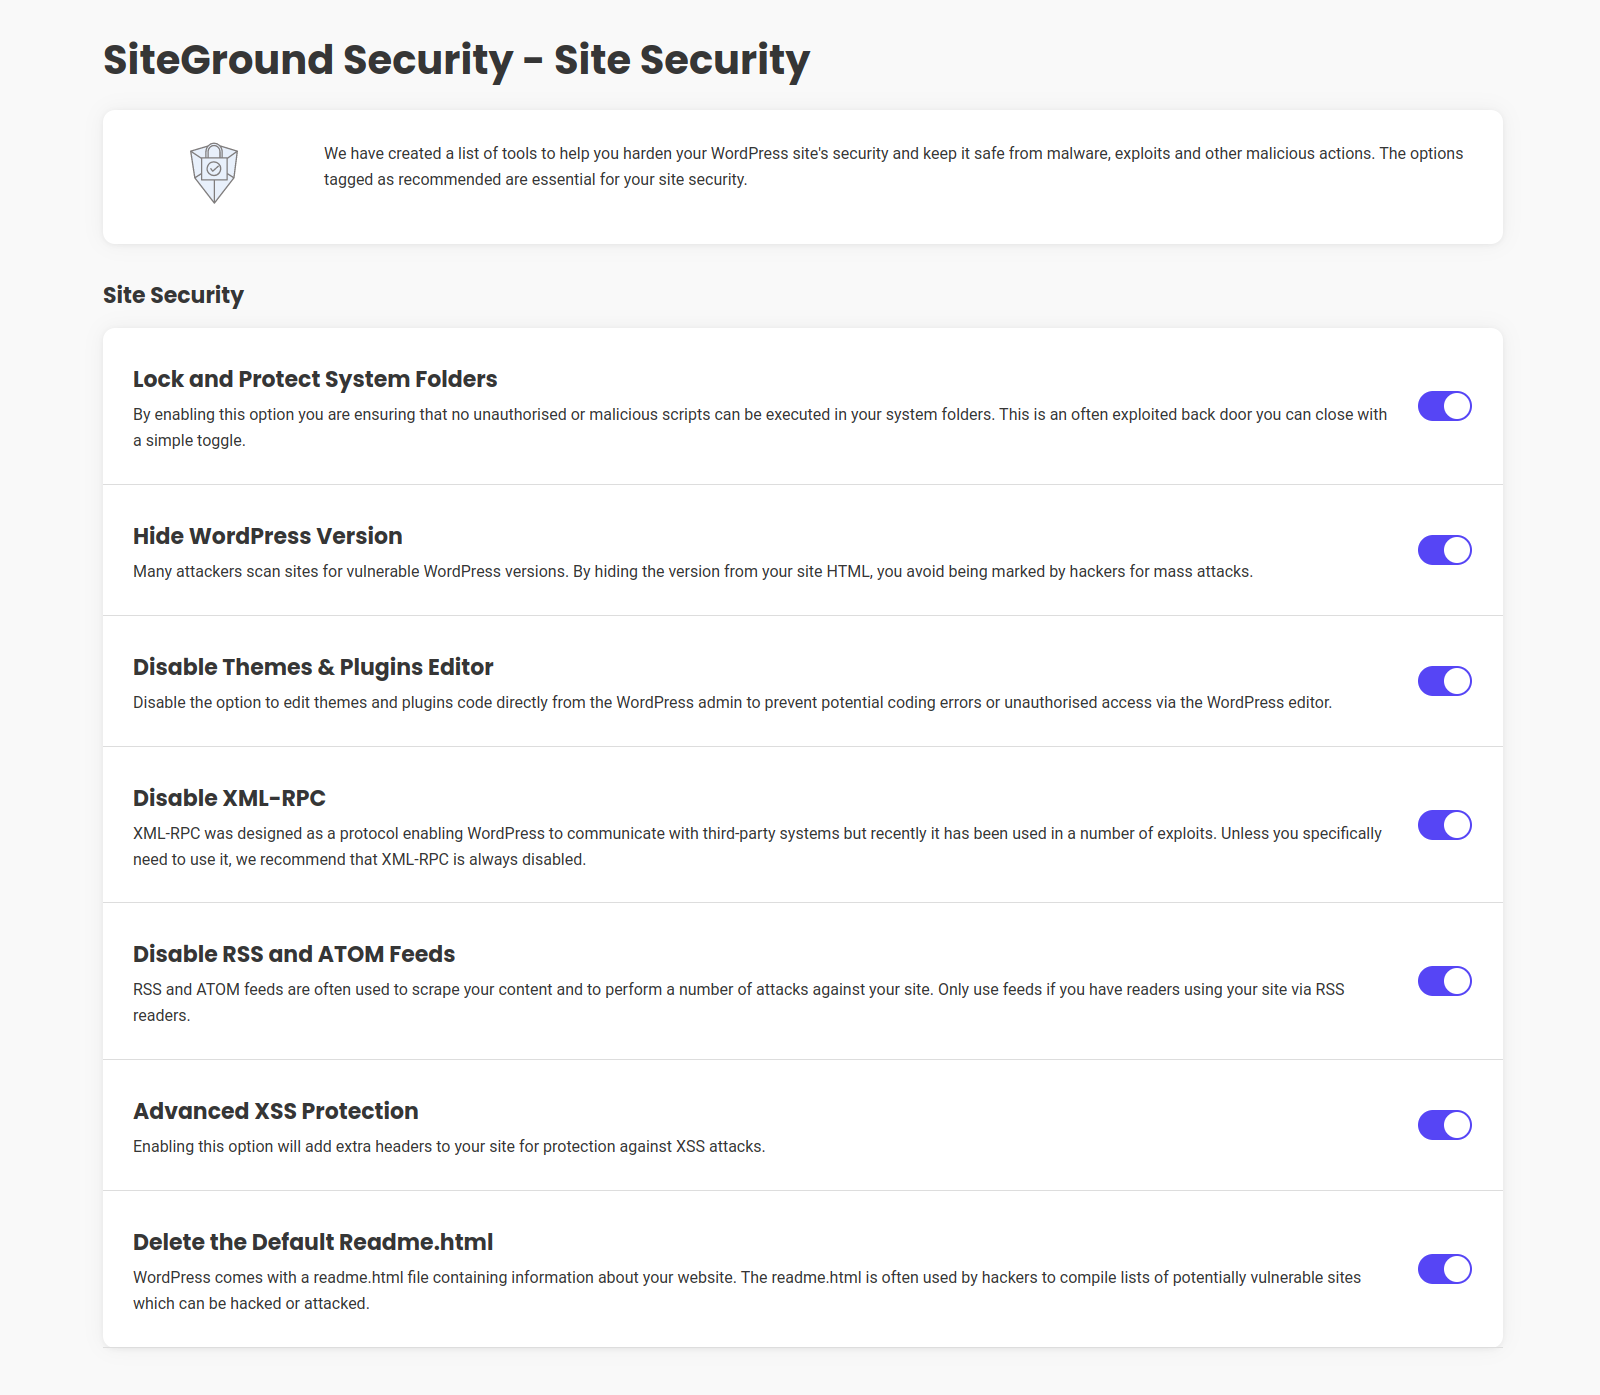
Proteggi la tua applicazione WordPress utilizzando il nostro potente set di strumenti per la sicurezza del sito. Le nostre funzionalità complete sono progettate specificamente per rafforzare le difese del tuo sito web contro malware, exploit e varie attività dannose. Con questi strumenti a tua disposizione puoi garantire la massima protezione per il tuo sito web:
Garantisci la massima sicurezza per le cartelle di sistema della tua applicazione impedendo l’esecuzione di script non autorizzati o dannosi. La funzione “Blocca e proteggi le cartelle di sistema” funge da potente scudo contro potenziali minacce.
Proteggi il tuo sito da attacchi di massa nascondendo la versione di WordPress, il che aiuta a mitigare le vulnerabilità specifiche della versione.
Migliora la sicurezza della tua area di amministrazione WordPress disabilitando l’editor di Temi e plugin, prevenendo potenziali errori di codifica e accessi non autorizzati tramite l’editor.
Mitiga i potenziali rischi per la sicurezza disabilitando il protocollo XML-RPC, che è stato sfruttato in vari attacchi. Tieni presente che la disabilitazione di XML-RPC impedirà a WordPress di comunicare con sistemi di terze parti. Ti consigliamo di abilitare questa funzione a meno che tu non ne abbia una necessità specifica.
Previeni lo scraping dei contenuti e attacchi specifici al tuo sito disabilitando i feed RSS e ATOM. A meno che tu non abbia lettori che accedono al tuo sito tramite lettori RSS, ti consigliamo di mantenere questa funzione abilitata.
Aggiungi un ulteriore livello di sicurezza contro gli attacchi cross-site scripting (XSS) abilitando la protezione XSS avanzata e rafforzando la sicurezza complessiva del tuo sito web.
Elimina potenziali vulnerabilità rimuovendo il file readme.txt predefinito, che contiene informazioni sul tuo sito web. Eliminando questo file, riduci il rischio che il tuo sito venga elencato tra i siti vulnerabili presi di mira dagli hacker.
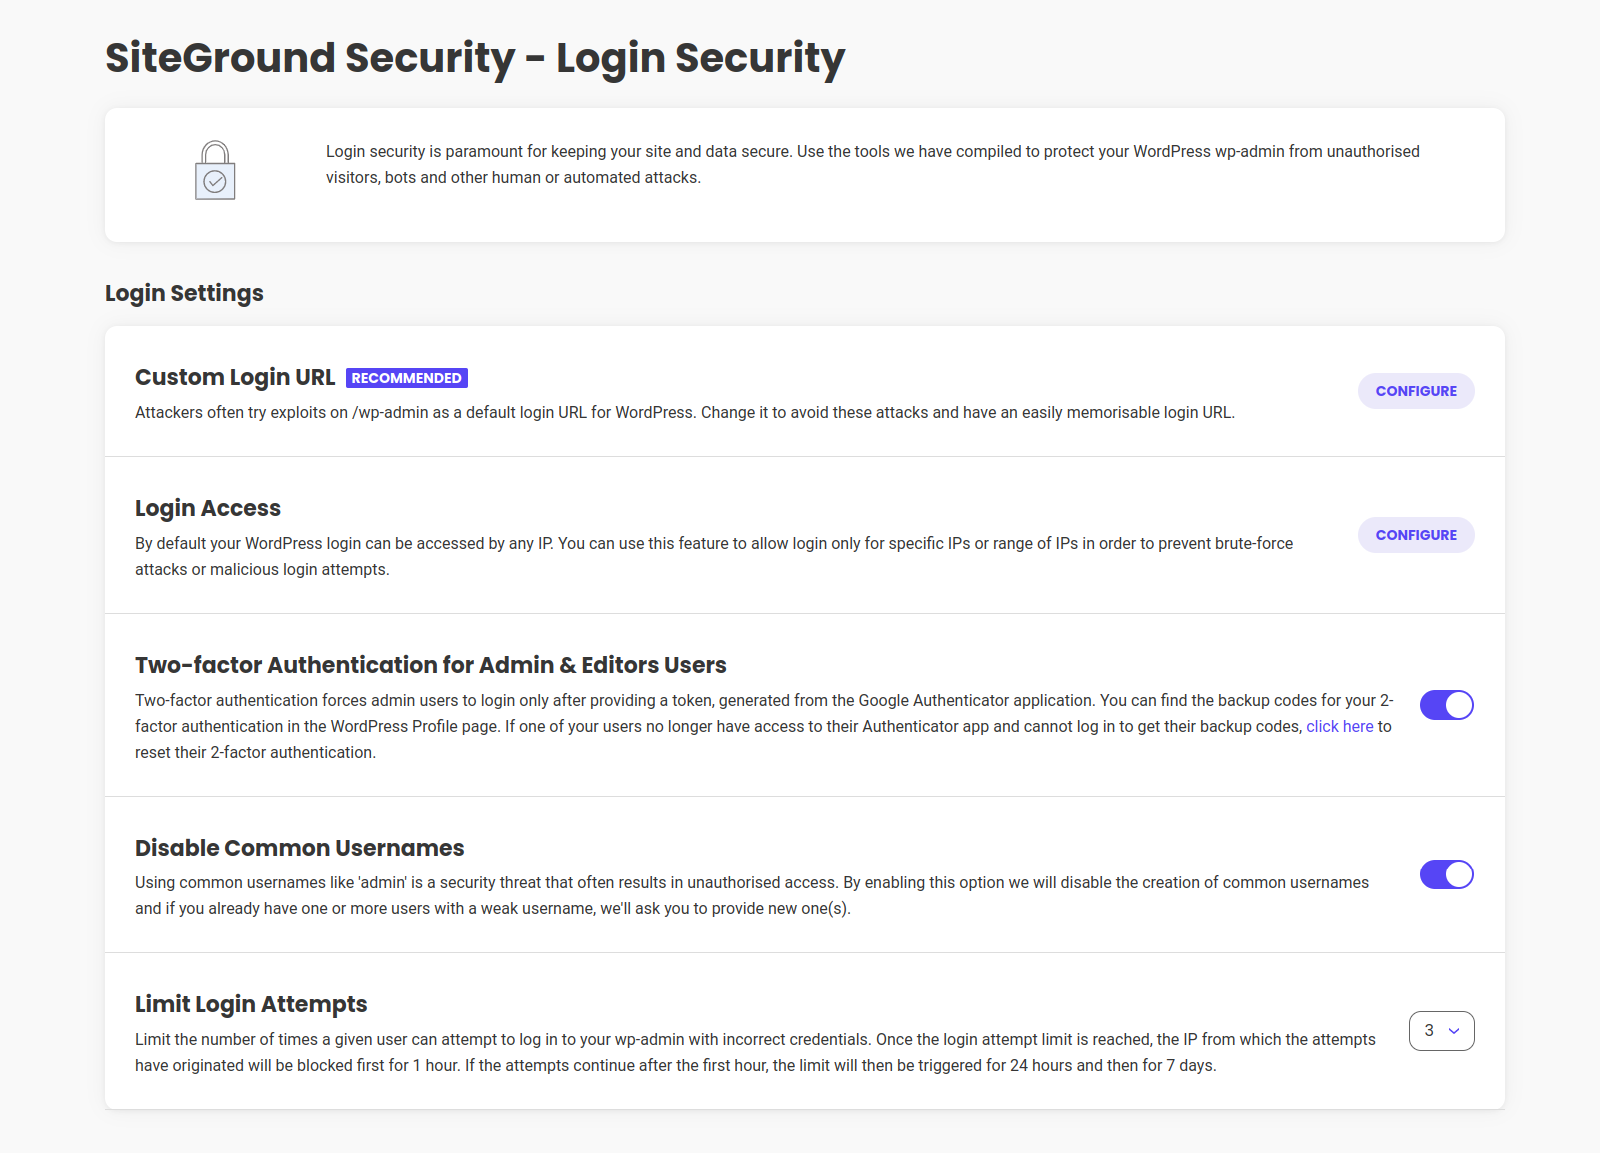
Personalizza il tuo URL di accesso per contrastare potenziali attacchi e creare un punto di ingresso forte. Di’ addio all’URL di accesso predefinito e abbraccia un percorso su misura di tua scelta. Inoltre, hai la libertà di modificare anche l’URL di registrazione predefinito.
Limita l’accesso alla pagina di login a indirizzi IP o intervalli IP specifici, contrastando efficacemente i tentativi di accesso dannosi e scoraggiando gli attacchi brute-force.
Poni il tuo sito web dietro uno scudo impenetrabile con l’autenticazione a due fattori. Questa formidabile funzionalità richiede che tutti gli utenti amministratori forniscano un token univoco, generato esclusivamente tramite l’applicazione Google Authenticator, durante il processo di accesso.
Non cadere vittima di violazioni della sicurezza prevedibili! L’uso di username comuni, come ‘admin’ rappresenta una minaccia significativa per l’integrità del tuo sito web. Attiva questa opzione per disabilitare la creazione di username comuni. Se esistono già nomi utente deboli, ti chiederemo di fornire alternative nuove e più forti.
Mantieni il controllo sui tentativi di accesso non autorizzati con Limita tentativi di accesso. Imposta una soglia specifica per il numero di errori di accesso che gli utenti possono fare prima che si verifichino conseguenze. Dopo aver raggiunto il limite, l’indirizzo IP associato ai tentativi di accesso non riusciti verrà bloccato per un’ora. Gli errori persistenti comporteranno restrizioni più lunghe, a partire da 24 ore e fino a una settimana.
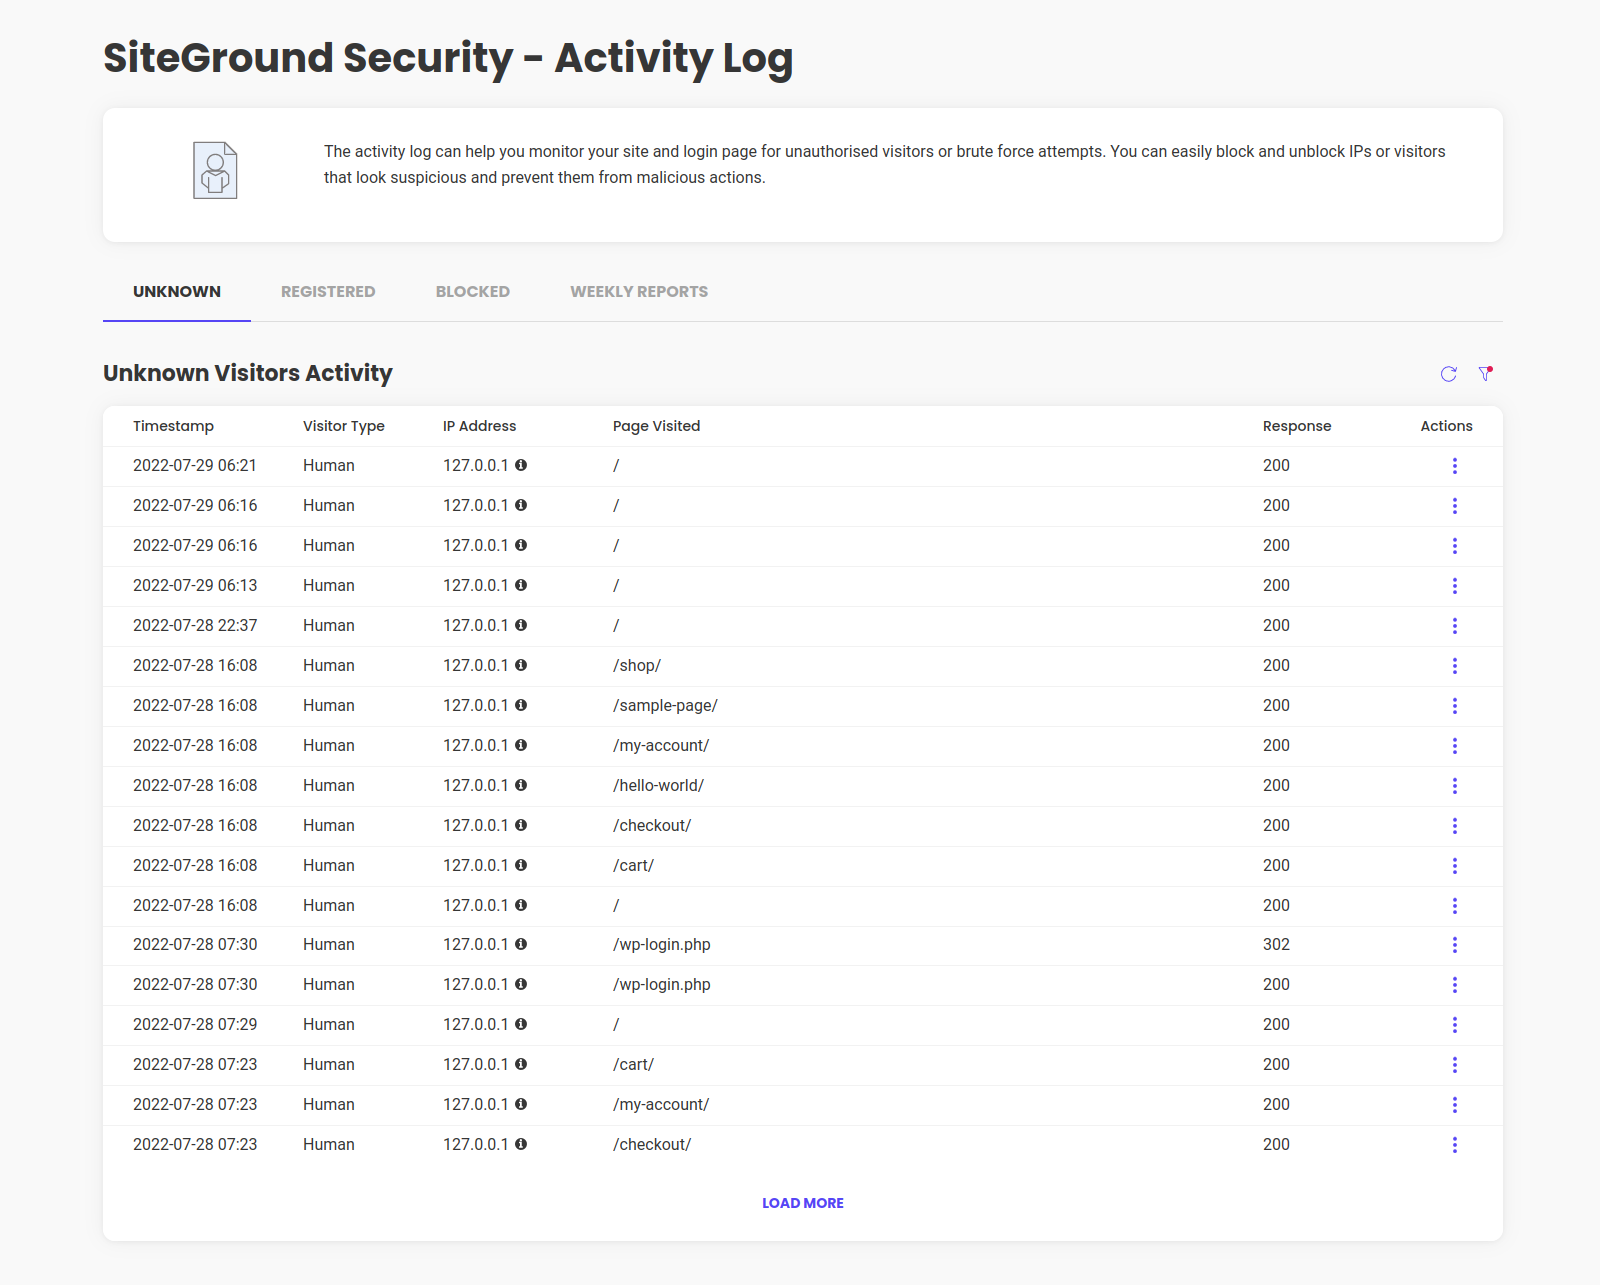
Monitora il tuo sito web e la tua pagina di accesso per prevenire azioni dannose generate da visitatori non autorizzati e tentativi brute-force.
La pagina Registro Attività fornisce una visualizzazione completa delle attività eseguite dai visitatori registrati, sconosciuti e bloccati. Ti consente di monitorare da vicino qualsiasi comportamento sospetto e di intraprendere le azioni appropriate in caso di utente, plugin o tentativo di hacking compromesso. Puoi sfruttare gli strumenti rapidi disponibili per bloccare rapidamente i tentativi futuri.
Ricevi un riepilogo settimanale del traffico del tuo sito web direttamente nella tua casella di posta. Il Report settimanale sulla sicurezza raccoglie dati sia sul traffico bot che su quello umano, insieme a dettagli sugli accessi bloccati e sui tentativi di visita per monitorare in modo proattivo il traffico e identificare tempestivamente attività sospette.
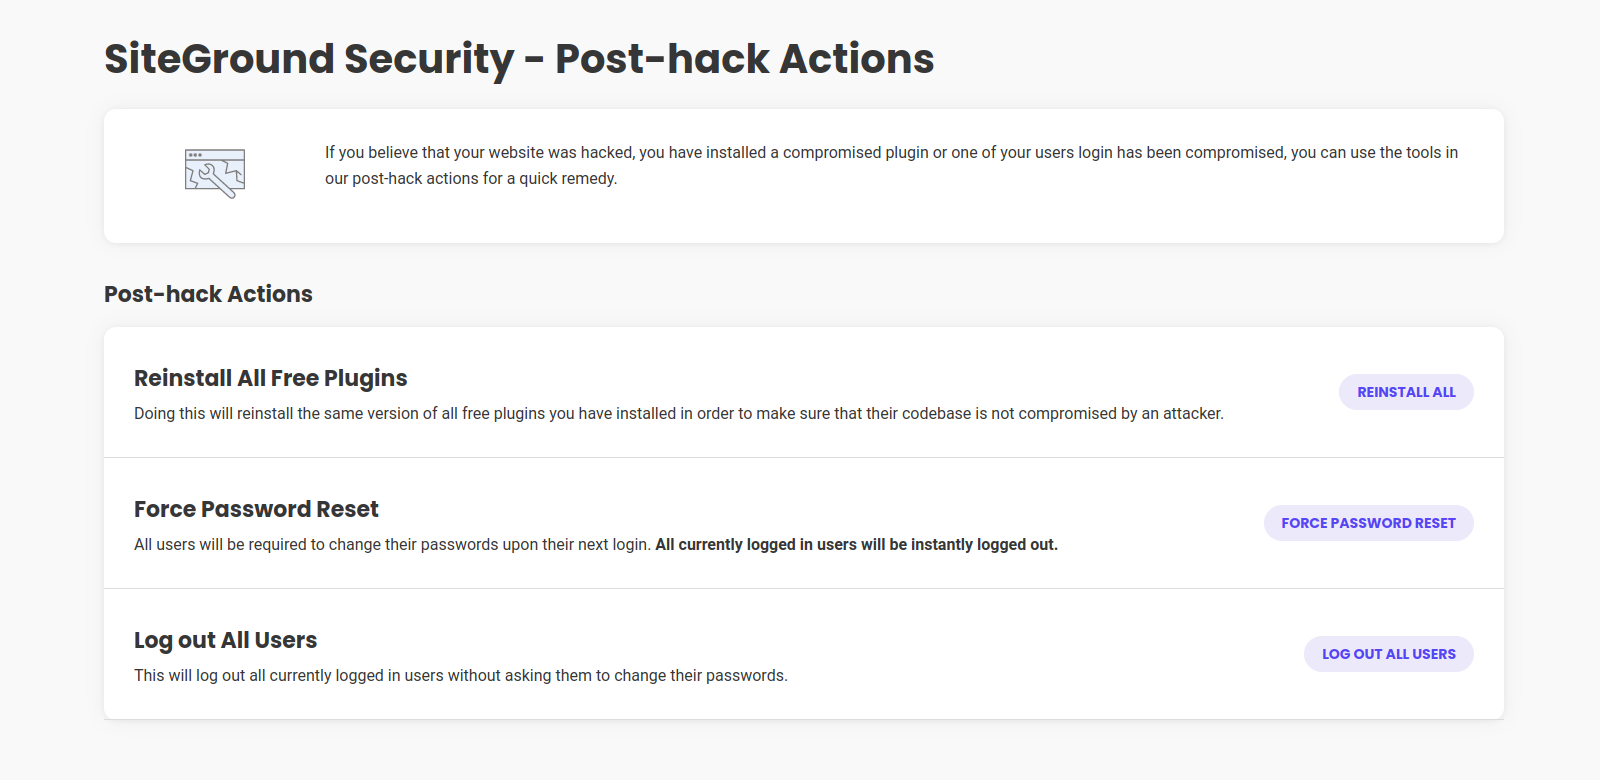
Adotta misure immediate per proteggere il tuo sito web se sospetti sia compromesso e previeni ulteriori danni. Qui troverai soluzioni semplici per affrontare la situazione in modo efficace:
In caso di hacking, l’utilizzo della funzione Reinstalla tutti i plugin gratuiti può aiutare a mitigare i potenziali danni. Questa azione infatti reinstalla tutti i plugin gratuiti, riducendo la probabilità di ulteriori exploit o il riutilizzo di codice dannoso.
Per impedire ulteriori attività non autorizzate da parte di utenti o hacker, è possibile scegliere di disconnettere immediatamente tutti gli utenti utilizzando la funzione Disconnetti tutti gli utenti.
Applicando il reset della password, puoi garantire che a tutti gli utenti venga richiesto di modificare la propria password al successivo accesso. Ciò non solo rafforza la sicurezza dei loro account, ma disconnette anche immediatamente tutti gli utenti attualmente registrati.
La raccolta di dati tecnici è opzionale e sono riportati qui. Questi dati vengono raccolti solo per analisi tecniche, miglioramenti e la possibilità di contattare l’utente del plugin nel caso in cui sia necessario risolvere problemi urgenti (ad esempio una versione di sicurezza critica che deve essere comunicata ai proprietari del sito). L’utente del plugin può gestire le proprie preferenze all’interno di WP Admin per controllare la raccolta di dati tecnici. Ti consigliamo di acconsentire a questa raccolta di dati, poiché può migliorare le prestazioni del plugin. Puoi trovare ulteriori informazioni sulla raccolta dei dati nella nostra Informativa sulla privacy dei plugin.
Descrizione pubblicata da SiteGround su WordPress.org, con licenza GPLv3.
Tag
firewall
login
malware scanner
security
web application firewall
Schermate
Schermate pubblicate da SiteGround su WordPress.org, con licenza GPLv3.
Storico per versione
Mostra il dettaglio per versione (1 versione)
Storico per versione
Mostra il dettaglio per versione (1 versione)
Come evolve il plugin di versione in versione.
| Versione | Homepage | Admin | Ultima scansione |
|---|---|---|---|
| v1.6.9 | 1 scansione | — | 4 ore fa |
Alternative nella stessa categoria
Altri plugin security misurati dalla community, ordinati dal più leggero al più pesante.
Ancora troppe poche scansioni per pubblicare il punteggio (1 ricevute).
Ancora troppe poche scansioni per pubblicare il punteggio (3 ricevute).
Ancora troppe poche scansioni per pubblicare il punteggio (1 ricevute).
Ancora troppe poche scansioni per pubblicare il punteggio (3 ricevute).
Ancora troppe poche scansioni per pubblicare il punteggio (4 ricevute).
Storico delle scansioni
Mostra il registro delle singole scansioni (1 scansioni)
Storico delle scansioni
Mostra il registro delle singole scansioni (1 scansioni)
| Data | Versione | Contesto | Punteggio | Grade | Tempo | Memoria |
|---|---|---|---|---|---|---|
| 4 ore fa | v1.6.9 | Homepage | 96/100 | A | 0 ms | 2.0 MB |